アーキテクチャ概観
左から右へ 5 つのレイヤー:施設の設備、制御・現場システム、接続経路、Enerzyz クラウド、そして利用者。BMS、SCADA、IoT センサー、計量ネットワークはそのまま残り、Enerzyz は標準プロトコルでそこからデータを読み取ります。コマンド経路は双方向で、テレメトリは上流へ、上位設定値は貴社の BMS を通じて下流へ戻り、すべての操作が根拠とともに記録されます。
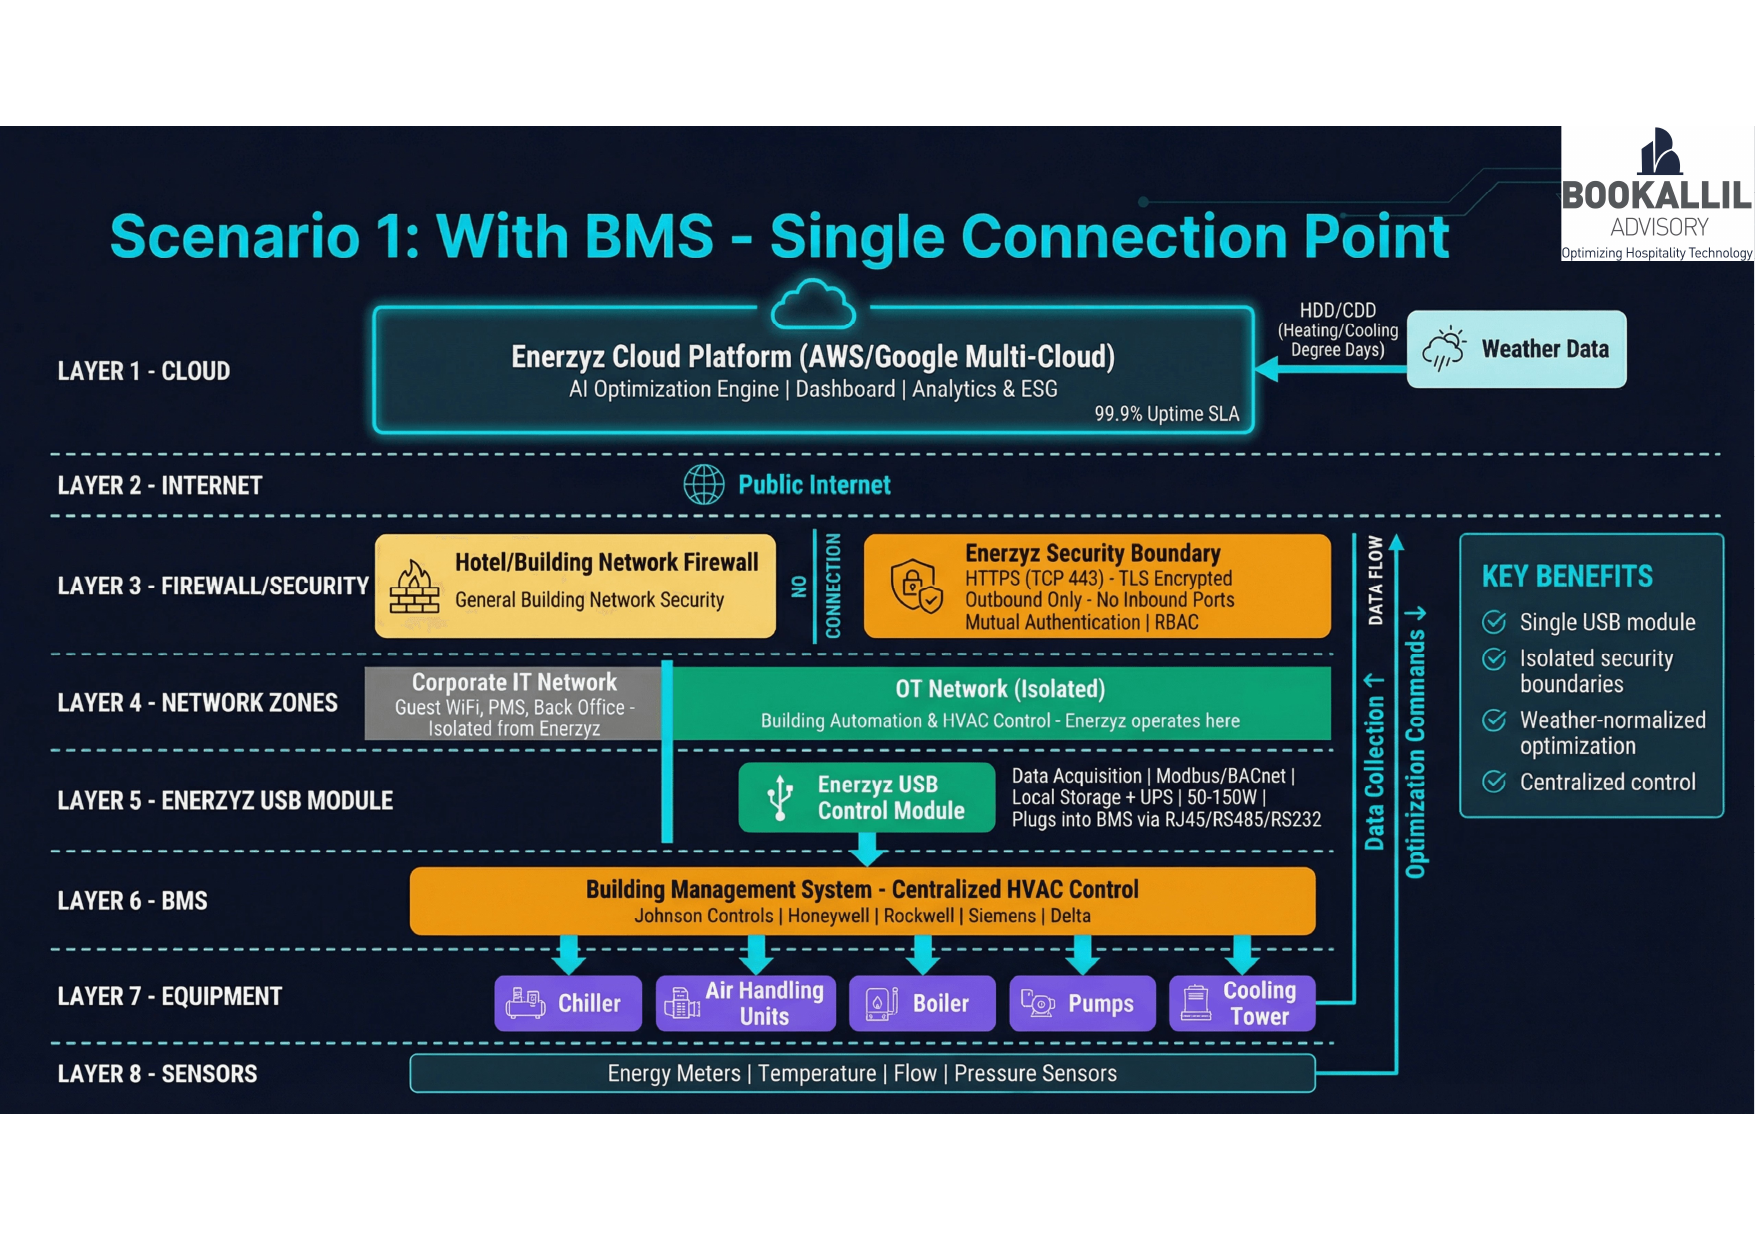
図は横にスクロールすると全体をご覧いただけます。
Four ways to connect a facility
The same Enerzyz cloud, reached by whichever path suits the site. Unified API needs no hardware: Enerzyz connects to your BMS vendor cloud. Edge Mini is a small dongle on your BMS network. Edge Pro is a compact gateway that keeps your BMS network separate. Edge Max is for sites without internet, with a USB modem; its availability is confirmed per country. The paths combine on one site, and the choice is made with you, site by site. The diagram shows Unified API, Edge Mini and Edge Max; Edge Pro is outbound-only in the same way. Your Full Facility Assessment identifies which path applies.
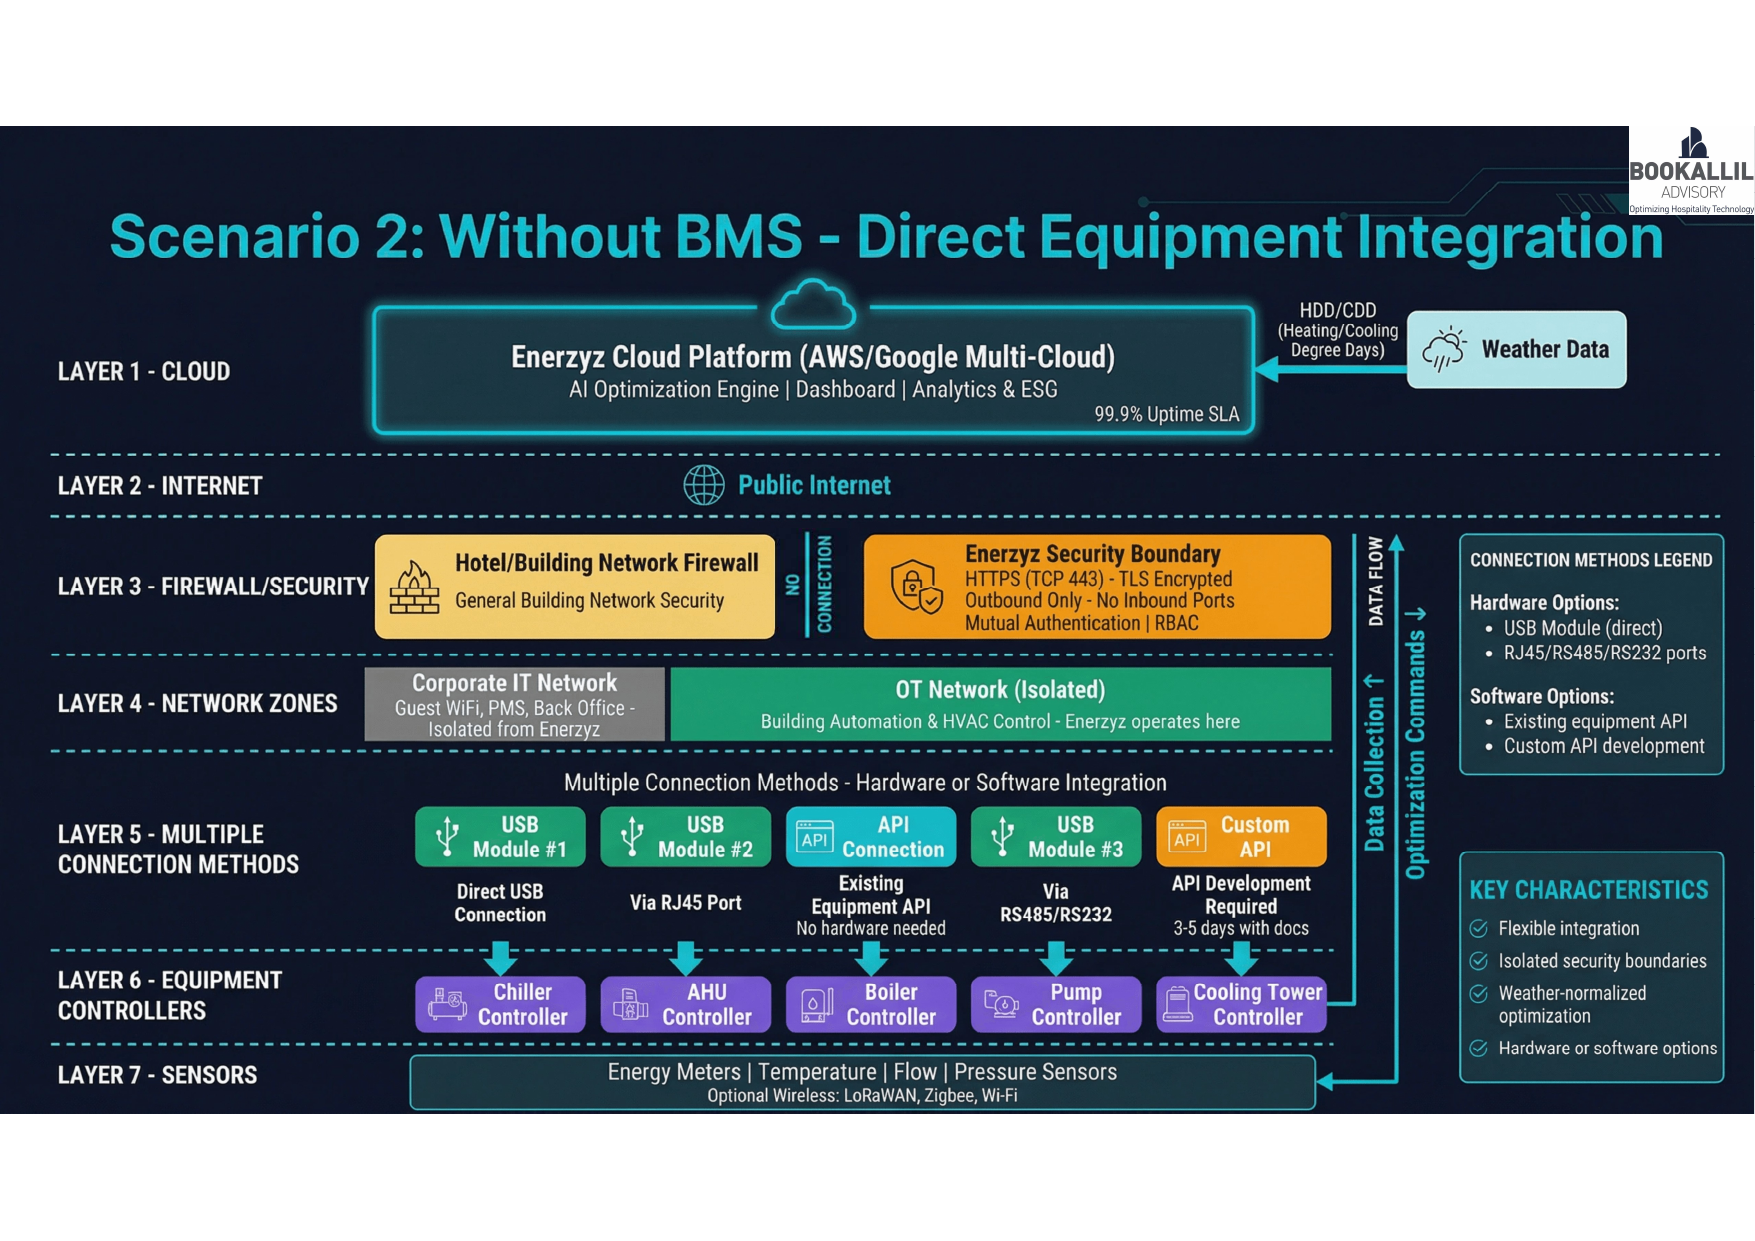
図は横にスクロールすると全体をご覧いただけます。
Unified API 方式
ハードウェア不要の経路です。Enerzyz は BMS ベンダーのクラウド、OEM ポータル、IoT プラットフォームに、REST・MQTT・OPC-UA over TLS の安全な API で直接接続し、API キーまたは OAuth で認証します。物件側への設置は一切なく、現地訪問も不要で、施設 IT への依存もありません。通常は数時間で稼働します。BMS や設備がすでにクラウド接続されている場合に適した経路です。
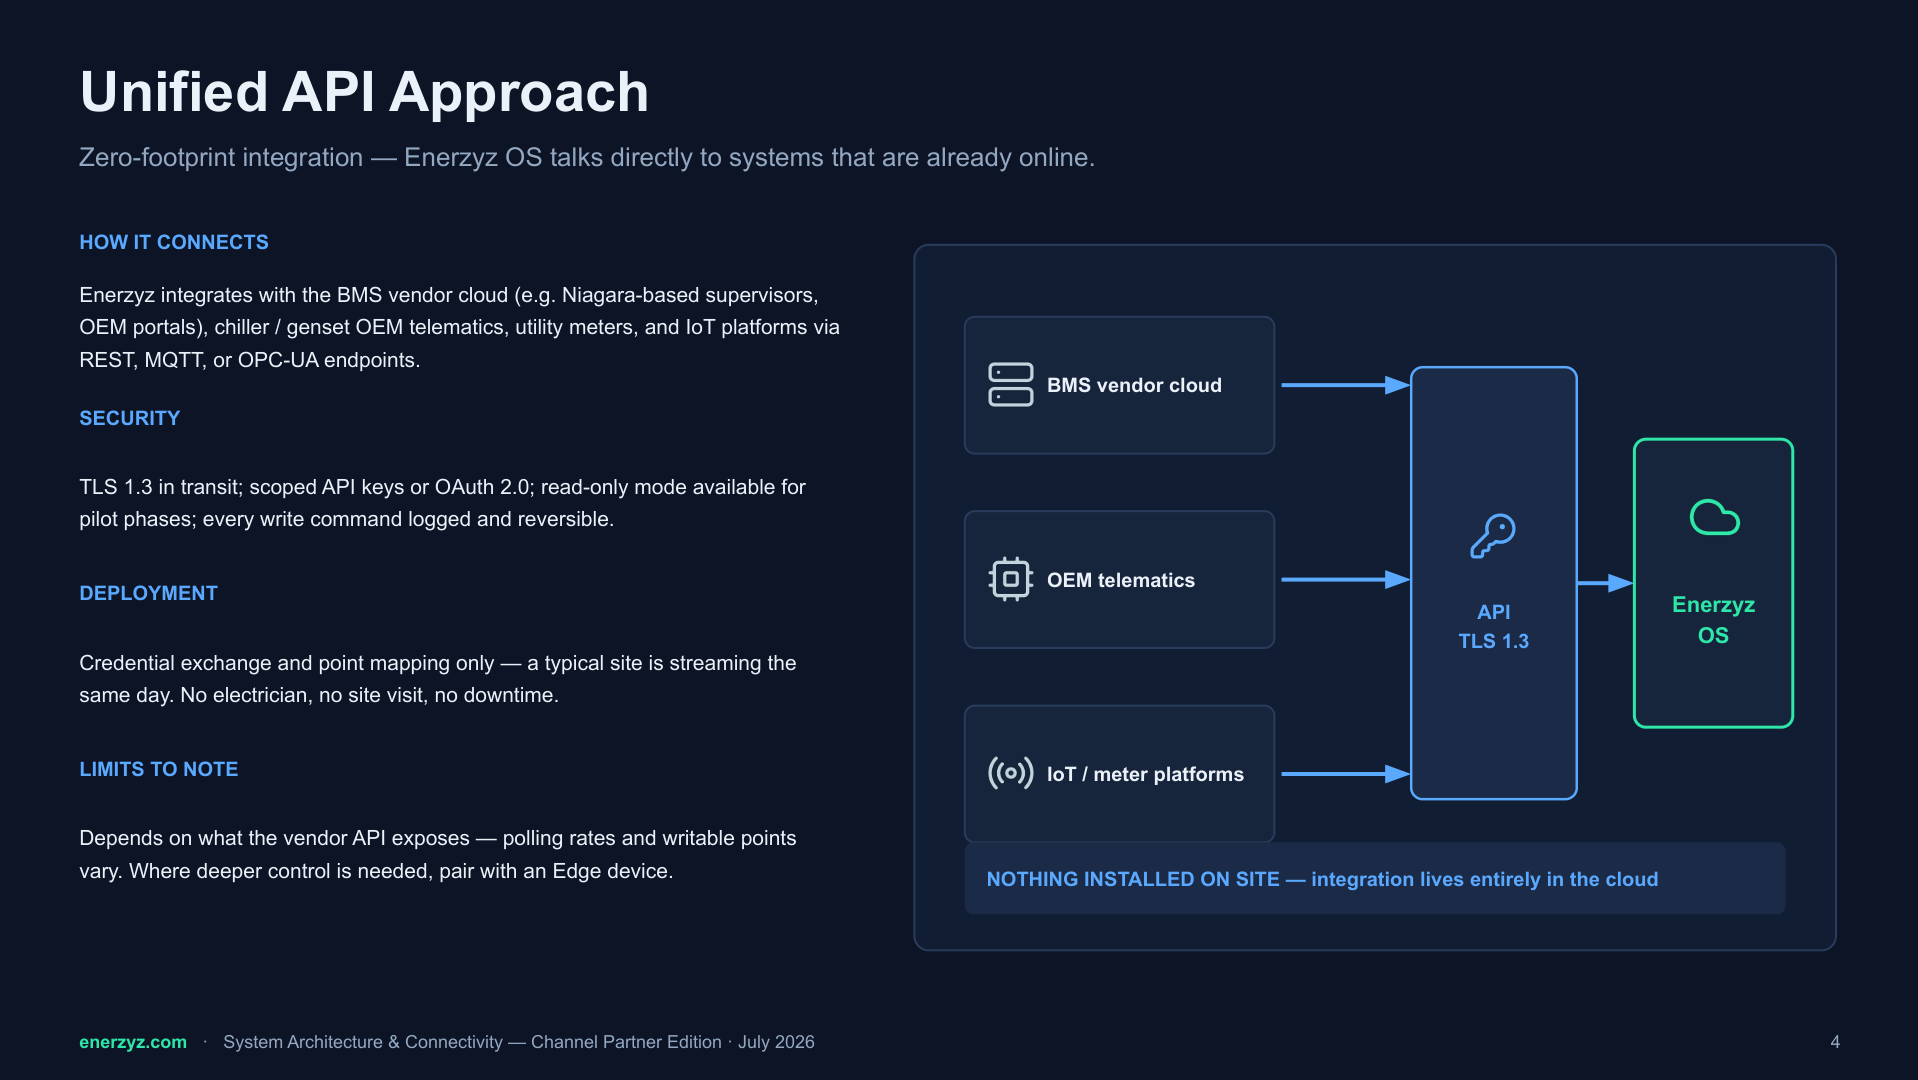
図は横にスクロールすると全体をご覧いただけます。
Enerzyz Edge Mini
BMS 盤やネットワークスイッチの脇に取り付ける手のひらサイズのドングルで、ラックスペースも筐体工事も不要です。RJ45 1 本で BMS/OT ネットワークに接続し、USB-C または同じケーブル経由の PoE で給電され、セグメント上の BACnet/IP・Modbus TCP 機器を自動検出します。通信は TLS 443 のアウトバウンドのみで、ファイアウォールへのインバウンド許可も VPN も不要です。回線が切れても拠点は稼働し続け、復旧時に Mini が再同期します。
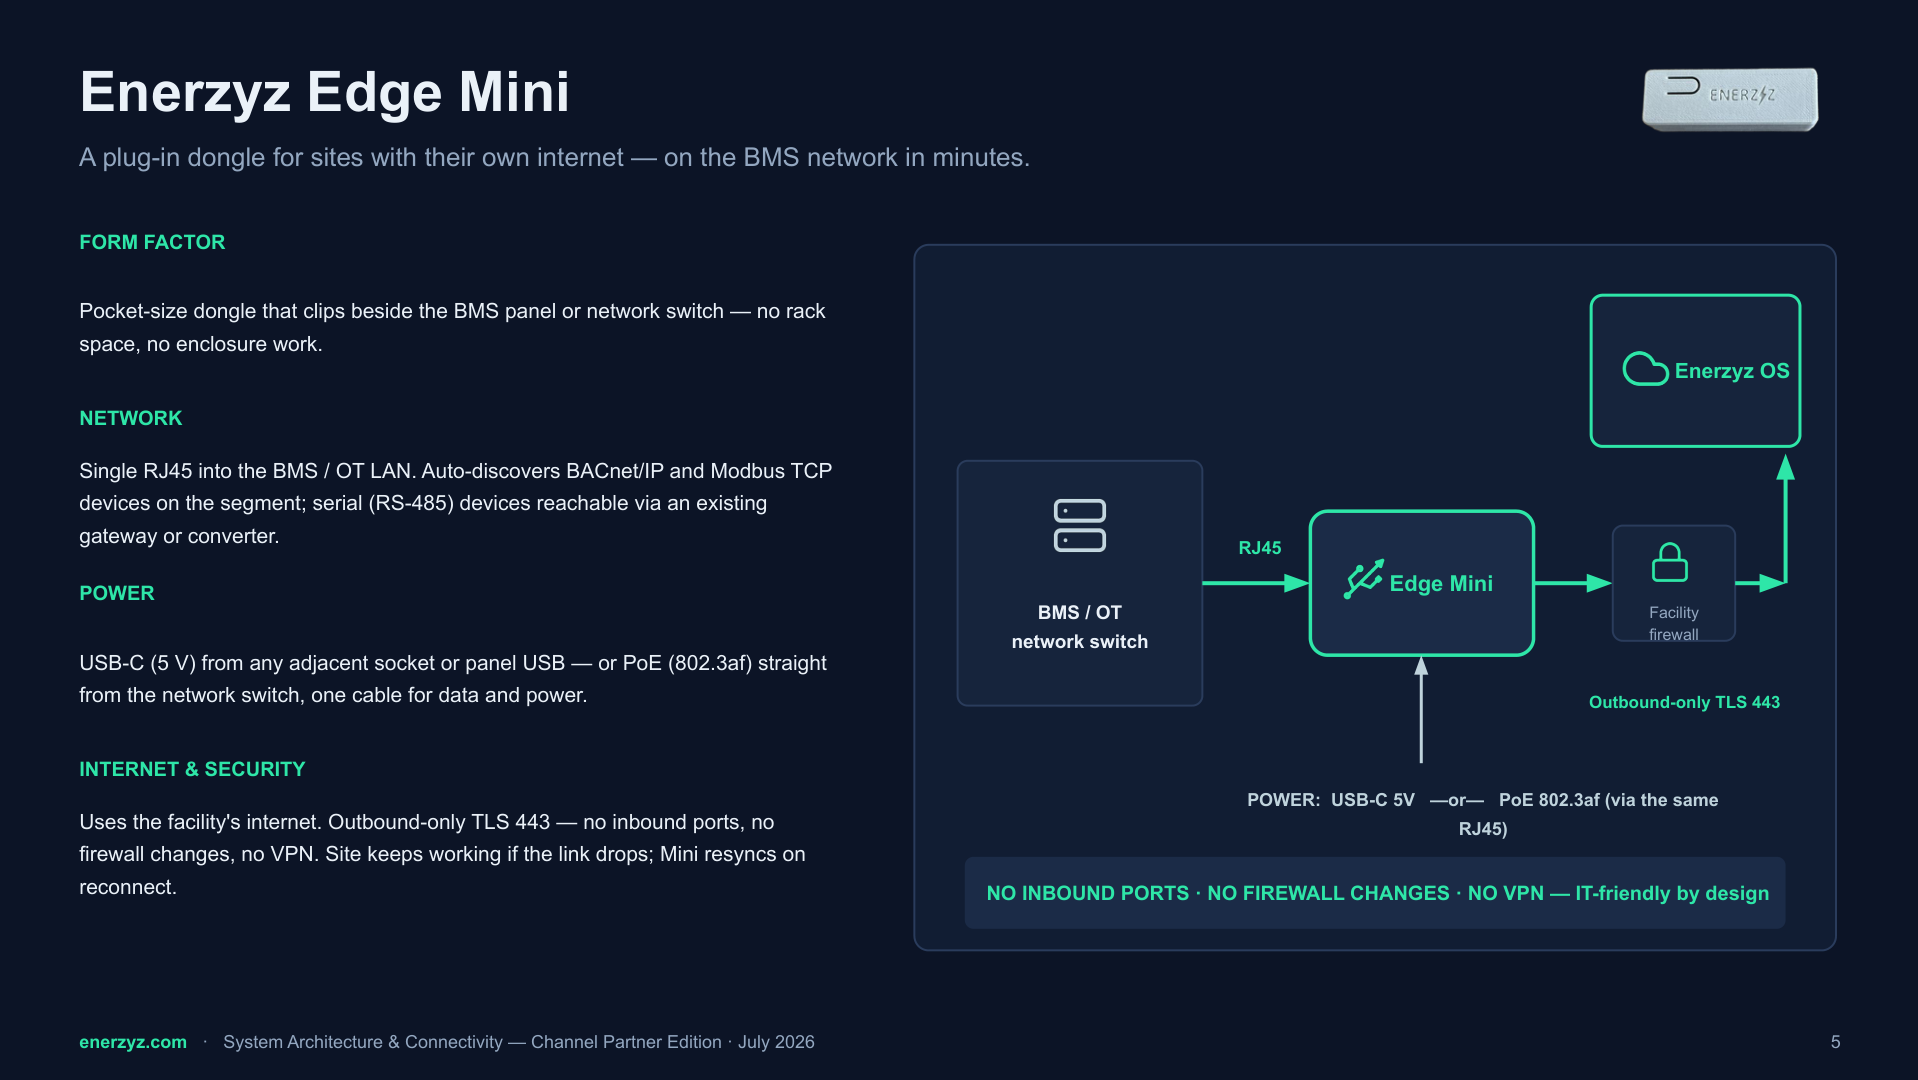
図は横にスクロールすると全体をご覧いただけます。
Enerzyz Edge Max
4G LTE モジュールと SIM を内蔵した独立型の産業用ゲートウェイで、DIN レールまたは壁面に取り付け、OT VLAN 上に配置します。施設 IT への依存はゼロで、インターネットがない場合、新規機器の接続がポリシーで認められない場合、遠隔地や重要拠点で有効です。イーサネットと RS-485 で現場機器に接続し、通信が途切れた場合はローカルにバッファし、復旧後に送信します。
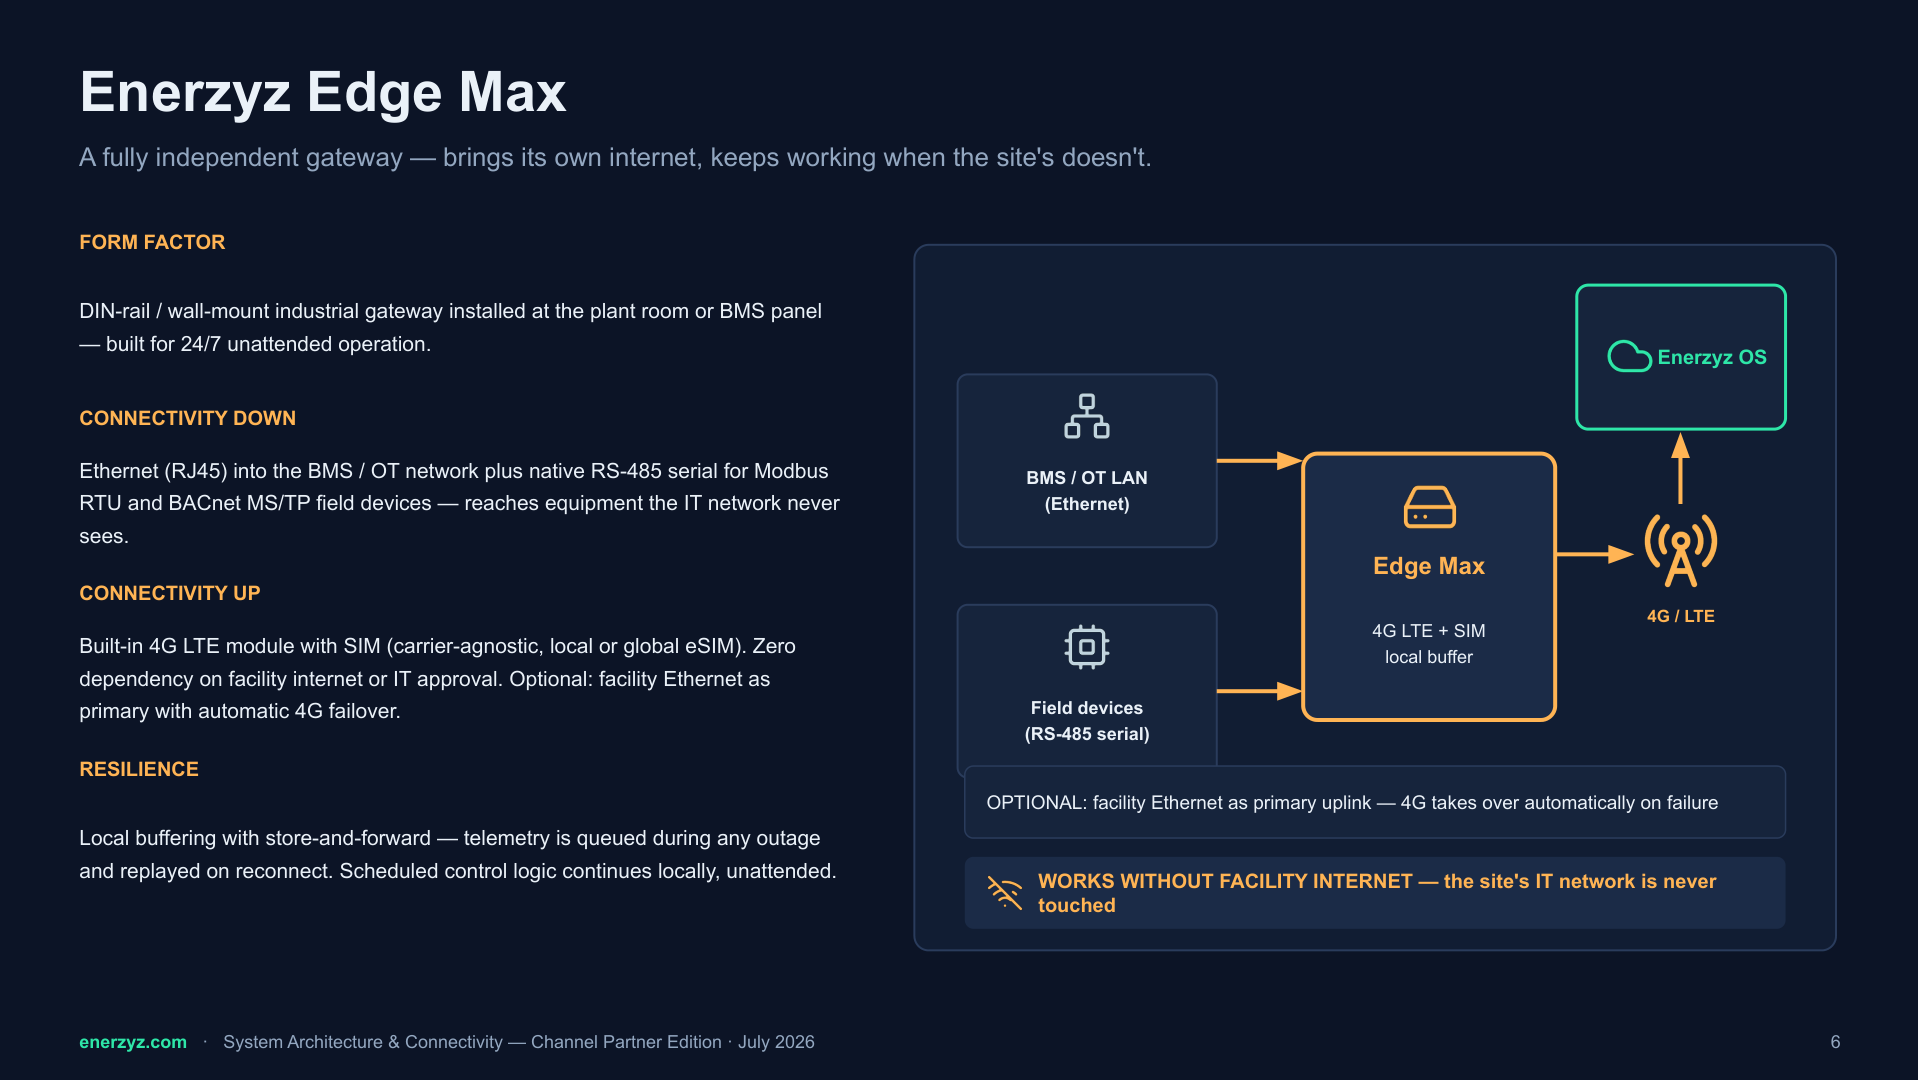
図は横にスクロールすると全体をご覧いただけます。
接続方式の比較
One table comparing the connection paths on the criteria a reviewer actually weighs: hardware on site, physical connection, power, internet path, facility IT dependency, offline resilience, typical install time and best fit. The table shows Unified API, Edge Mini and Edge Max. Unified API is typically live the same day, with no site visit; Edge Mini typically takes minutes on site; Edge Pro, which keeps your BMS network apart from the site LAN, typically under an hour; Edge Max typically half a day. Use this to scope the conversation your IT and engineering teams need to have.
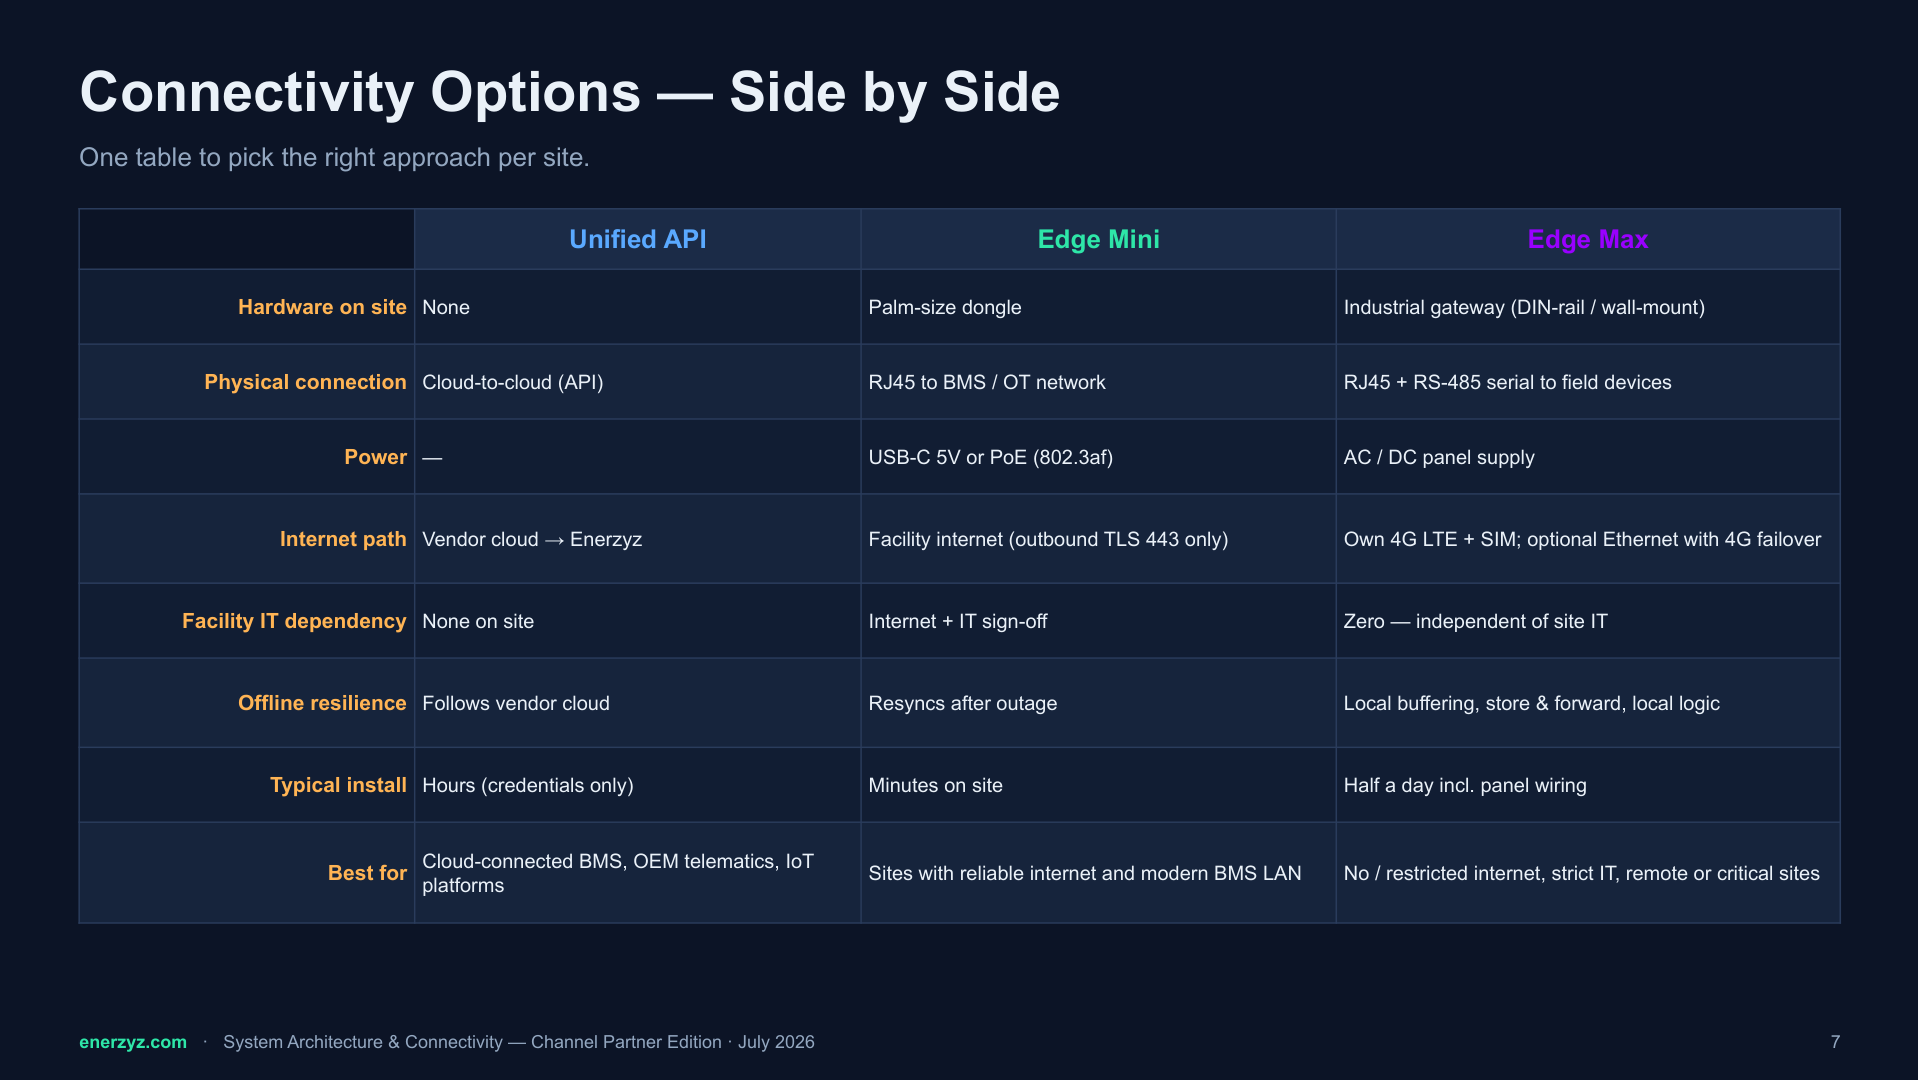
図は横にスクロールすると全体をご覧いただけます。
接続の種類とプロトコル
制御エンジニアが必要とするプロトコルの詳細です:Enerzyz が対応する産業用プロトコルと、その伝送方式。「既存の設備と通信できるのか」という問いに、会議を開かずに答えられるページです。Enerzyz が読み取るのは建物の運転テレメトリ(機器状態、稼働時間、プロセス変数、計量値)のみで、宿泊者・患者・PMS の個人データは取得しません。
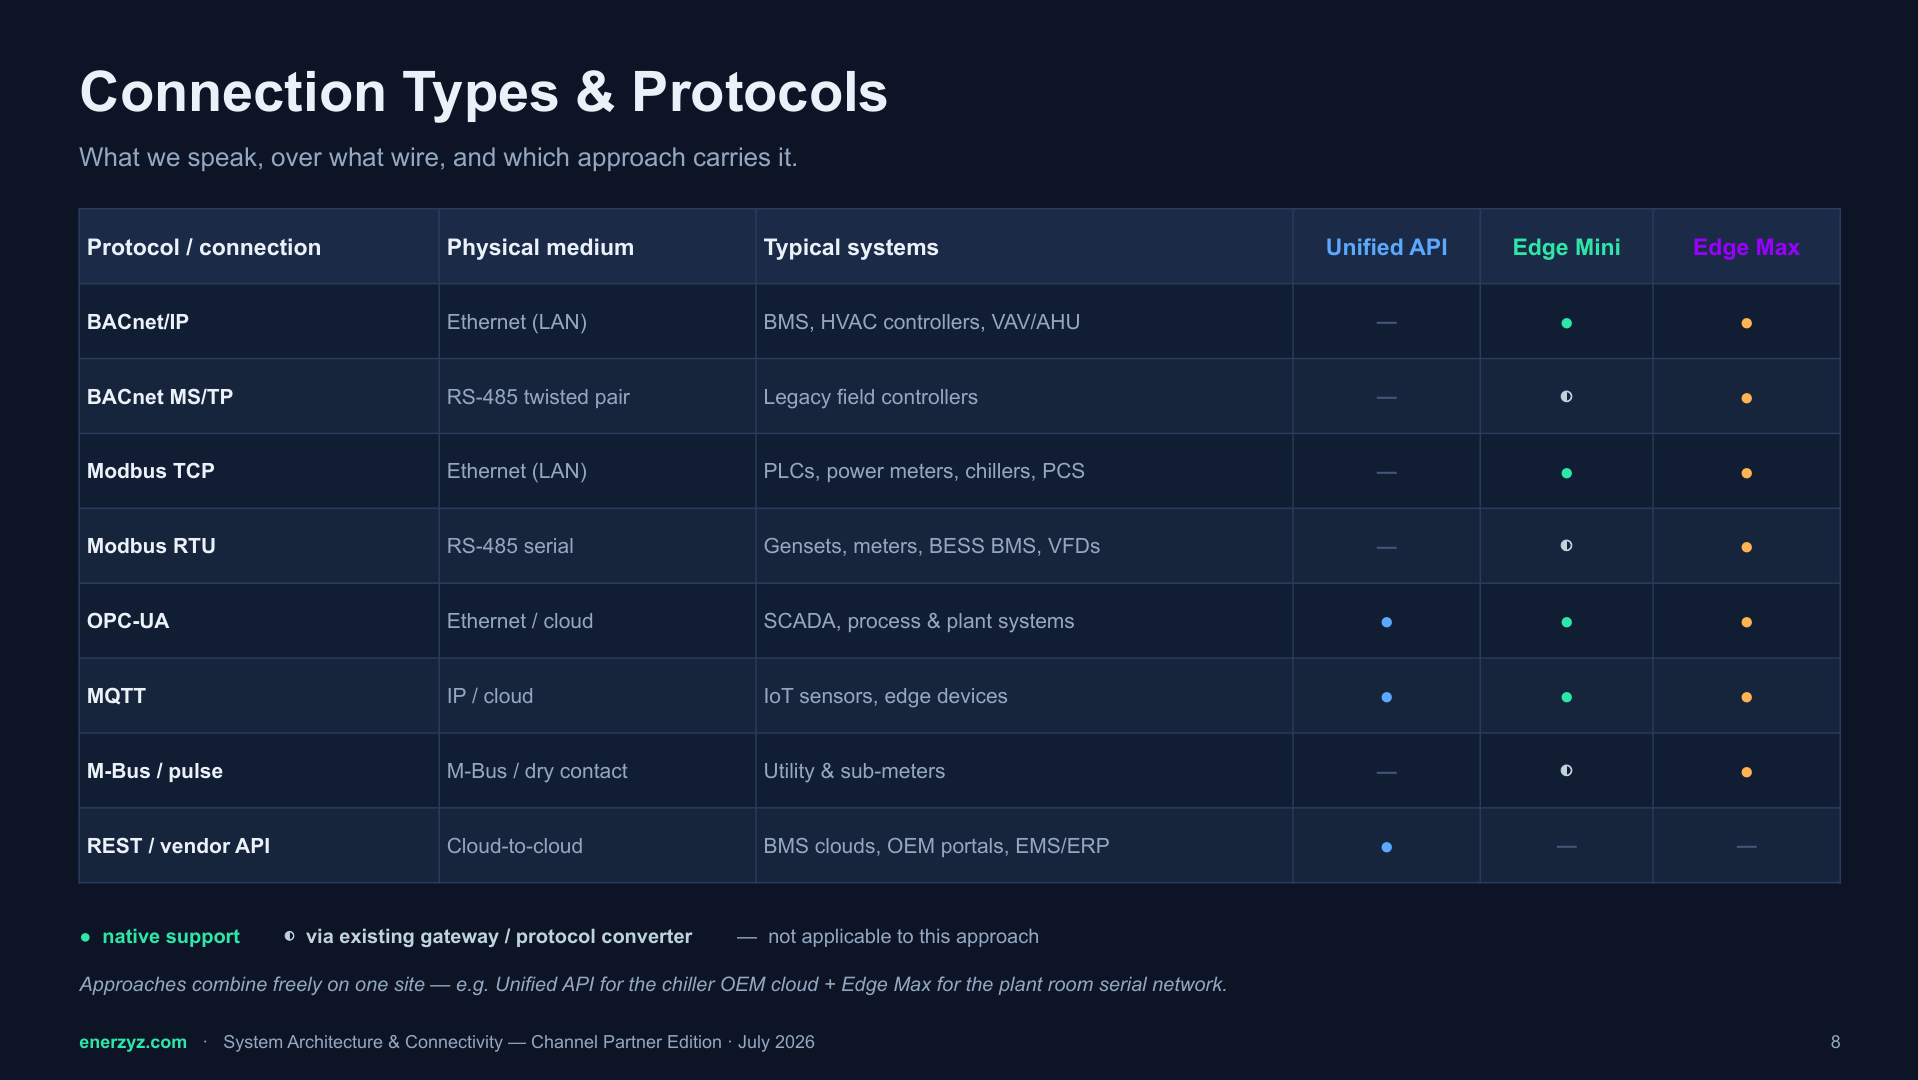
図は横にスクロールすると全体をご覧いただけます。
1 つのアーキテクチャ、13 の業種
ホテルや病院からデータセンター、冷蔵倉庫、空港まで、Enerzyz が対応するすべての施設タイプに同じアーキテクチャが適用されます。業種によって変わるのはベースラインの算定方法とどの負荷が重要かであり、プラットフォームの接続方式ではありません。複数業態のポートフォリオをお持ちなら、この図がそのすべてを 1 つの統合方式でカバーできることを示します。
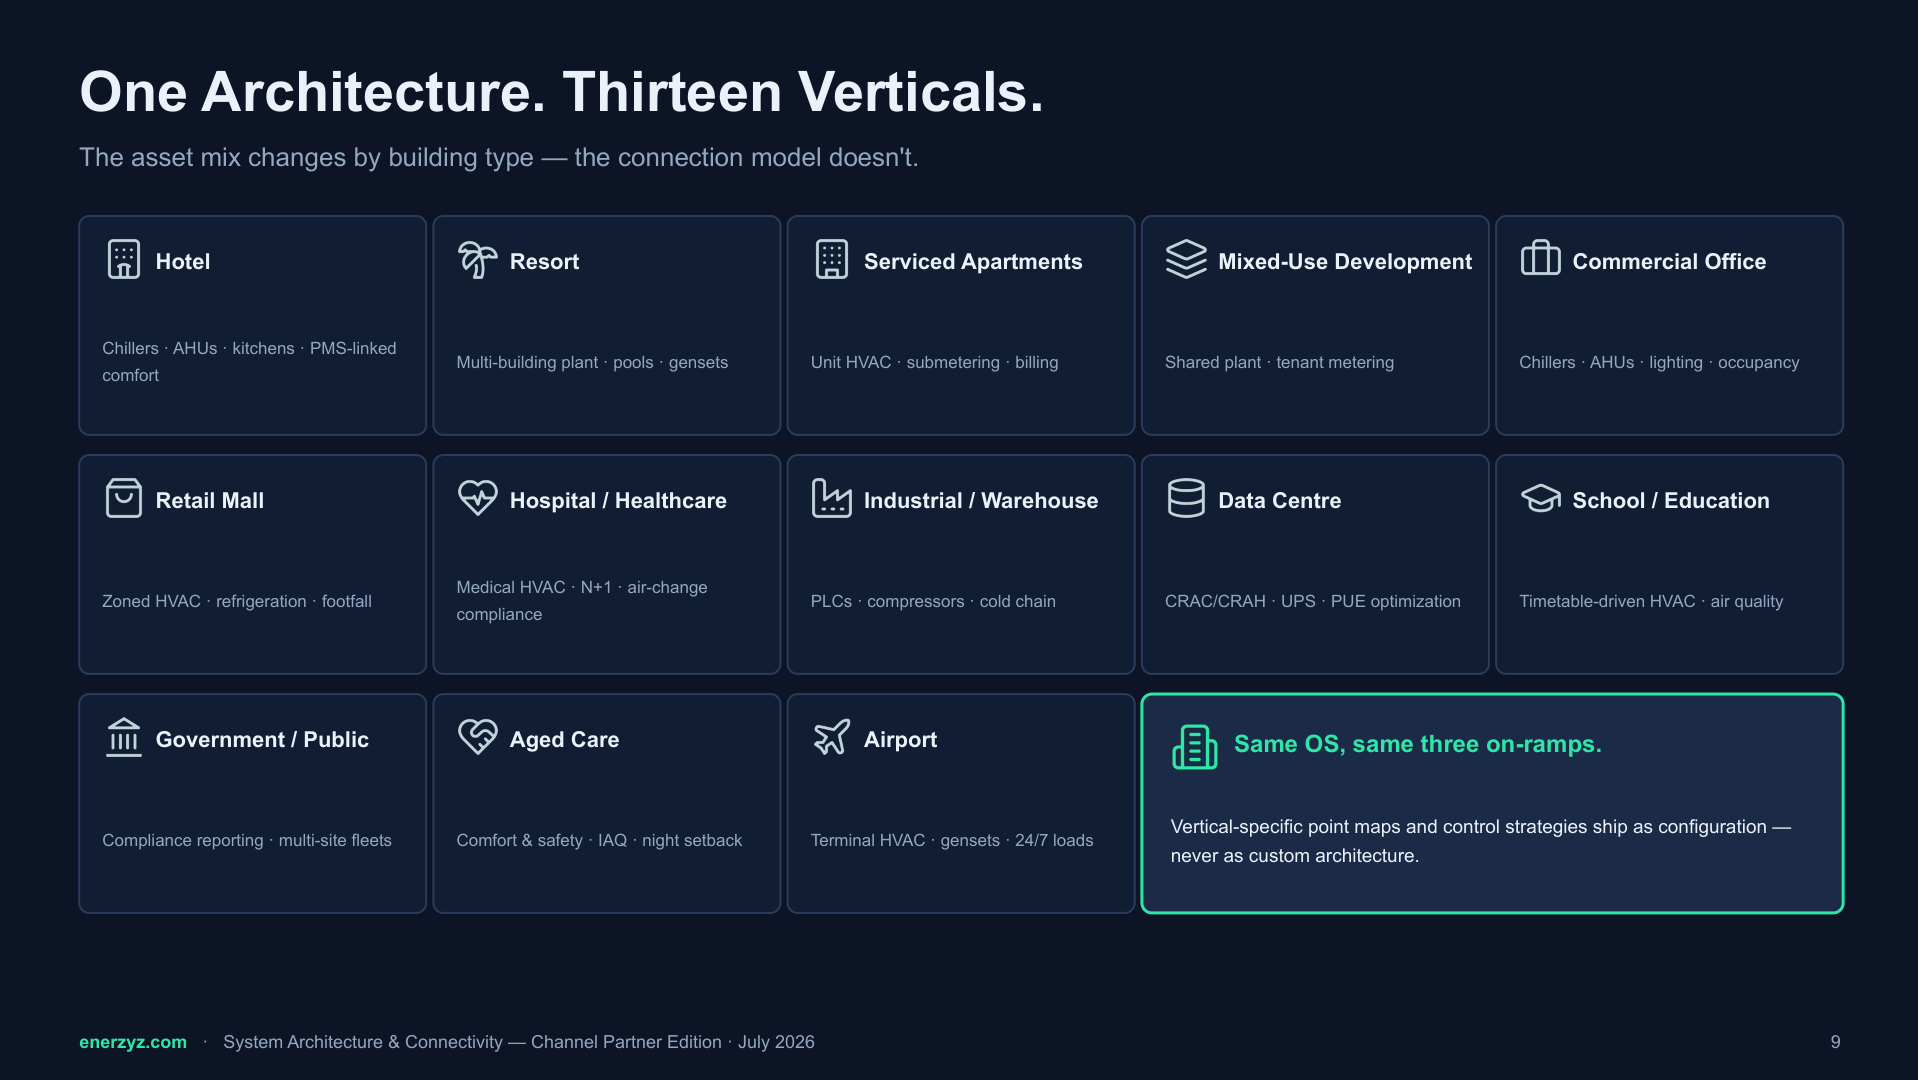
図は横にスクロールすると全体をご覧いただけます。
これが貴社ネットワークにとって意味すること
アウトバウンド通信のみ
Edge が必要とするのはポート 443 のアウトバウンド通信のみです。ファイアウォールへのインバウンド許可は不要です。
No inbound path from corporate IT
No Enerzyz Edge opens an inbound listening port or needs an inbound firewall rule, and no Edge forwards traffic between networks. Building-control traffic stays on your controls network. On the Edge Pro, which holds addresses on both the controls network and the site LAN, forwarding, routing and address translation between the two are disabled, so only outbound platform traffic crosses the site LAN. The connection model and network path for your site are stated in your order.
相互 TLS とデバイス個別証明書
TLS 1.2/1.3 による相互認証。各デバイスが固有の X.509 証明書を保持し、初回クラウド接続時および以降は年次でローテーションされます。
通信時・保存時の暗号化
テレメトリはエンドツーエンドで暗号化・署名され、保存データは顧客ごとに分離されたストアでテナント別に導出した鍵により暗号化されます。
BMS は引き続き権限を持つ制御レイヤー
書き戻しを有効にした場合、上位設定値は貴社の BMS を経由して書き込まれ、BMS は引き続き権限を持つ制御レイヤーです。運用担当者は常にオーバーライド権限を保持します。
シングルサインオンと監査証跡
コンソールへのアクセスは貴社の ID プロバイダー(SAML 2.0 または OIDC)経由で、ロールベースのアクセス制御を適用します。特権操作は帰属情報付きの監査イベントを生成します。
認証取得と第三者テスト
Certified to ISO/IEC 27001:2022 and engineered with reference to IEC 62443, with periodic third-party penetration testing.
データ所在地
AWS シンガポール、AWS 米国東部(バージニア北部)、Google Cloud シンガポールにまたがるアクティブ-アクティブのマルチクラウド基盤です。特定のデータ所在地構成を合意しない限り、データはシンガポールと米国の双方で処理される場合があります。対応可能な範囲で、所在地要件に合わせてリージョンを構成できます。
The full Security & Data Protection White Paper is available on request, without an NDA. The third-party penetration-test summary and the Statement of Applicability are provided under NDA.