ស្ថាបត្យកម្មដោយសង្ខេប
ប្រាំស្រទាប់ ពីឆ្វេងទៅស្តាំ៖ ឧបករណ៍អគាររបស់អ្នក ប្រព័ន្ធបញ្ជា និងប្រព័ន្ធនៅទីតាំង ផ្លូវភ្ជាប់ ពពក Enerzyz និងអ្នកប្រើប្រាស់។ BMS, SCADA, ឧបករណ៍ចាប់សញ្ញា IoT និងបណ្តាញវាស់របស់អ្នកនៅដដែល — Enerzyz អានទិន្នន័យពីវាតាមរយៈពិធីការស្តង់ដារ។ ផ្លូវបញ្ជាមានពីរទិស៖ ទិន្នន័យតេឡេម៉ែត្រហូរឡើងលើ តម្លៃកំណត់ត្រួតពិនិត្យហូរត្រឡប់ចុះក្រោមតាម BMS របស់អ្នក ហើយរាល់សកម្មភាពត្រូវបានកត់ត្រាជាមួយហេតុផល។
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
Four ways to connect a facility
The same Enerzyz cloud, reached by whichever path suits the site. Unified API needs no hardware: Enerzyz connects to your BMS vendor cloud. Edge Mini is a small dongle on your BMS network. Edge Pro is a compact gateway that keeps your BMS network separate. Edge Max is for sites without internet, with a USB modem; its availability is confirmed per country. The paths combine on one site, and the choice is made with you, site by site. The diagram shows Unified API, Edge Mini and Edge Max; Edge Pro is outbound-only in the same way. Your Full Facility Assessment identifies which path applies.
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
វិធីសាស្ត្រ Unified API
ផ្លូវគ្មានផ្នែករឹង។ Enerzyz ភ្ជាប់ដោយផ្ទាល់ទៅពពករបស់អ្នកផ្គត់ផ្គង់ BMS ផតថល OEM ឬវេទិកា IoT តាមរយៈ API សុវត្ថិភាព ដោយប្រើ REST, MQTT ឬ OPC-UA over TLS និងផ្ទៀងផ្ទាត់ដោយកូនសោ API ឬ OAuth។ គ្មានការដំឡើងអ្វីនៅអគារ គ្មានការចុះទីតាំង និងគ្មានការពឹងផ្អែកលើ IT របស់អគារឡើយ។ ជាធម្មតាដំណើរការក្នុងរយៈពេលប៉ុន្មានម៉ោង។ នេះជាផ្លូវសមស្រប នៅពេល BMS ឬឧបករណ៍របស់អ្នកបានភ្ជាប់ពពករួចហើយ។
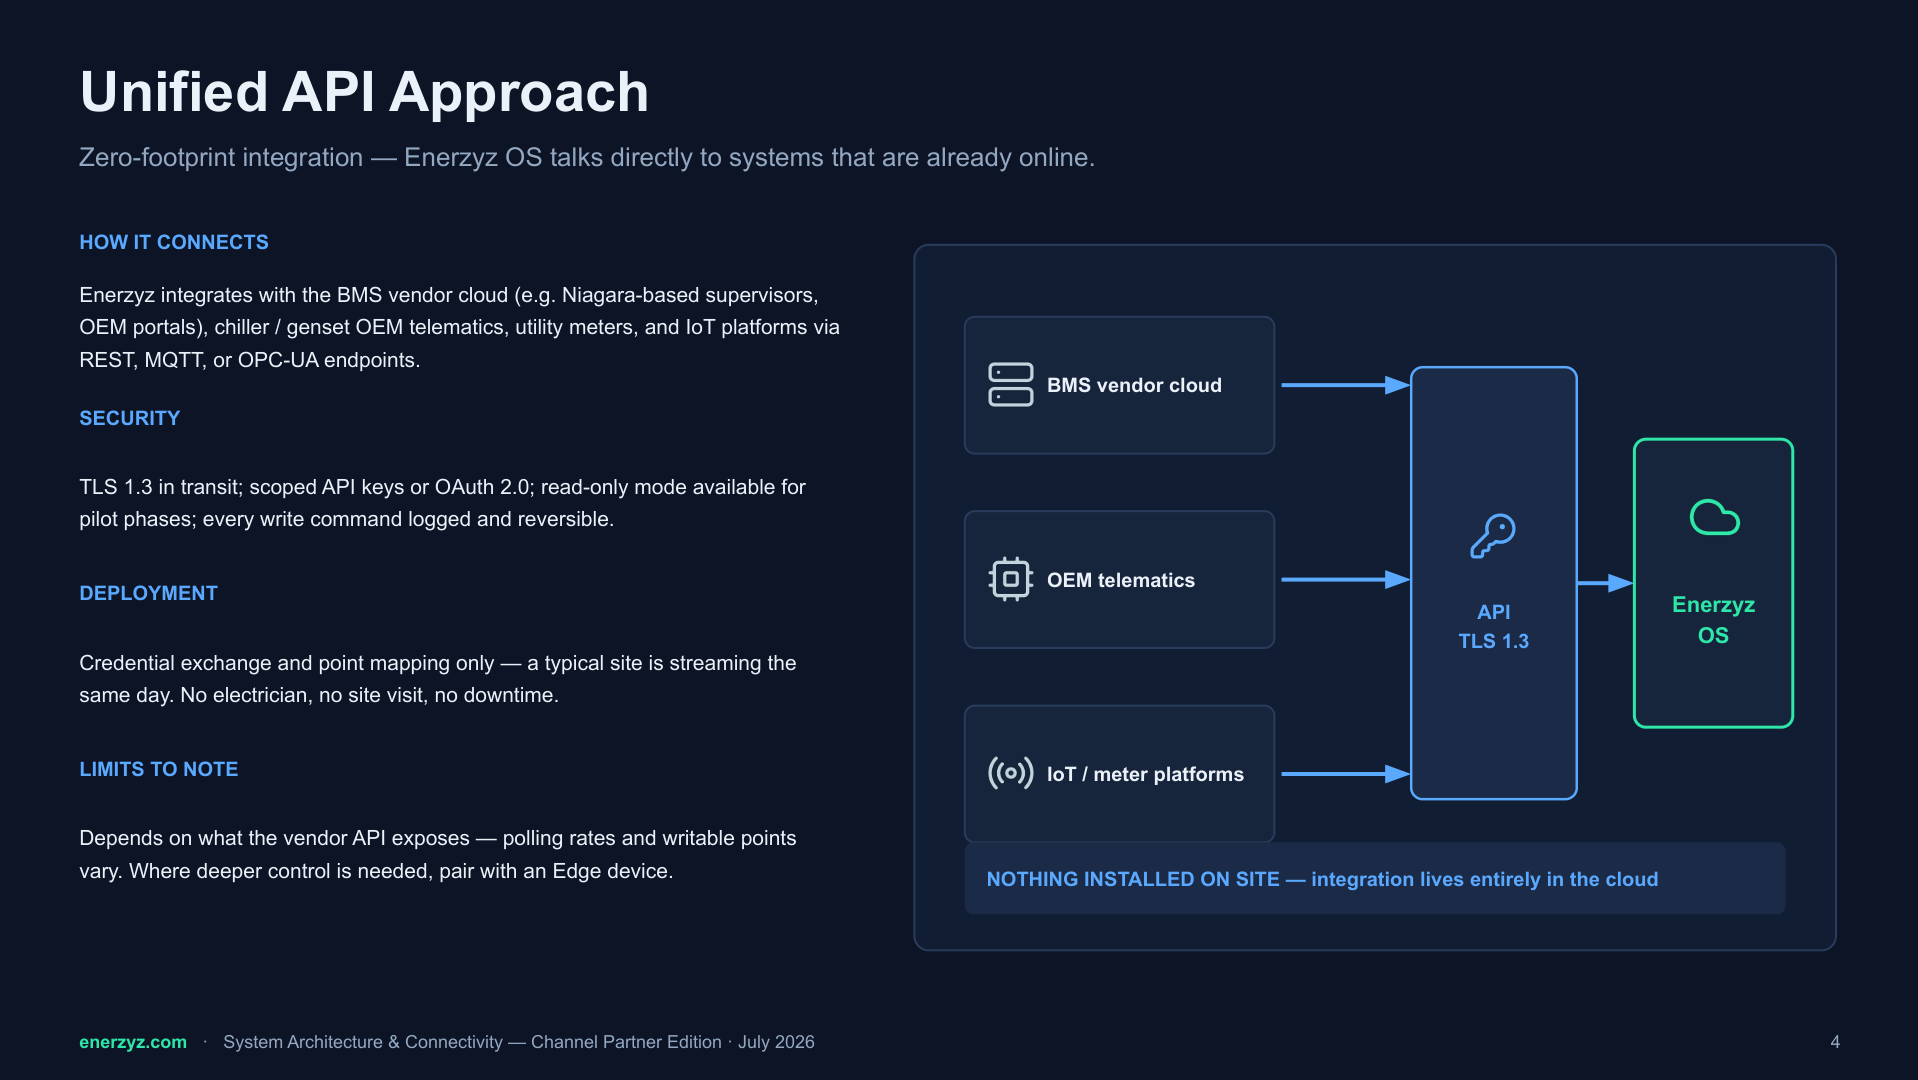
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
Enerzyz Edge Mini
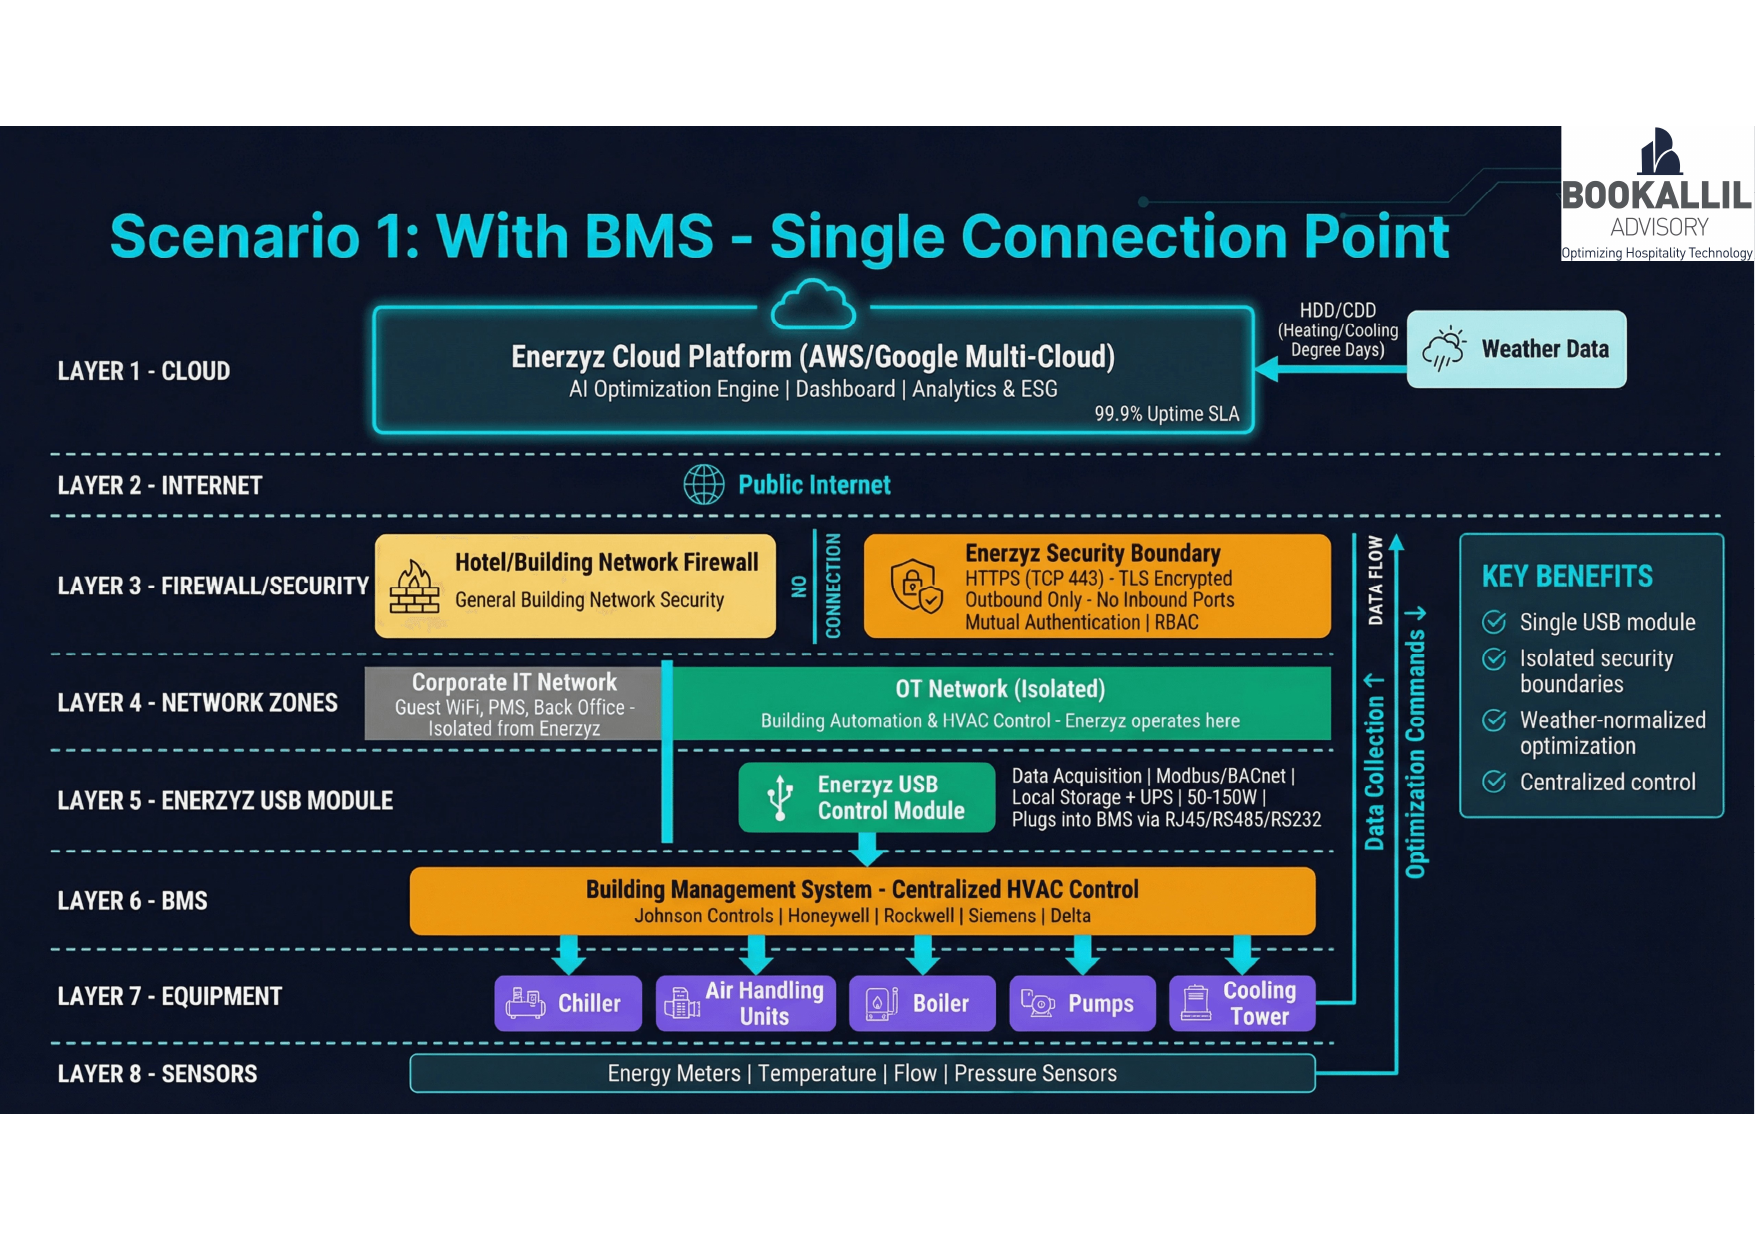
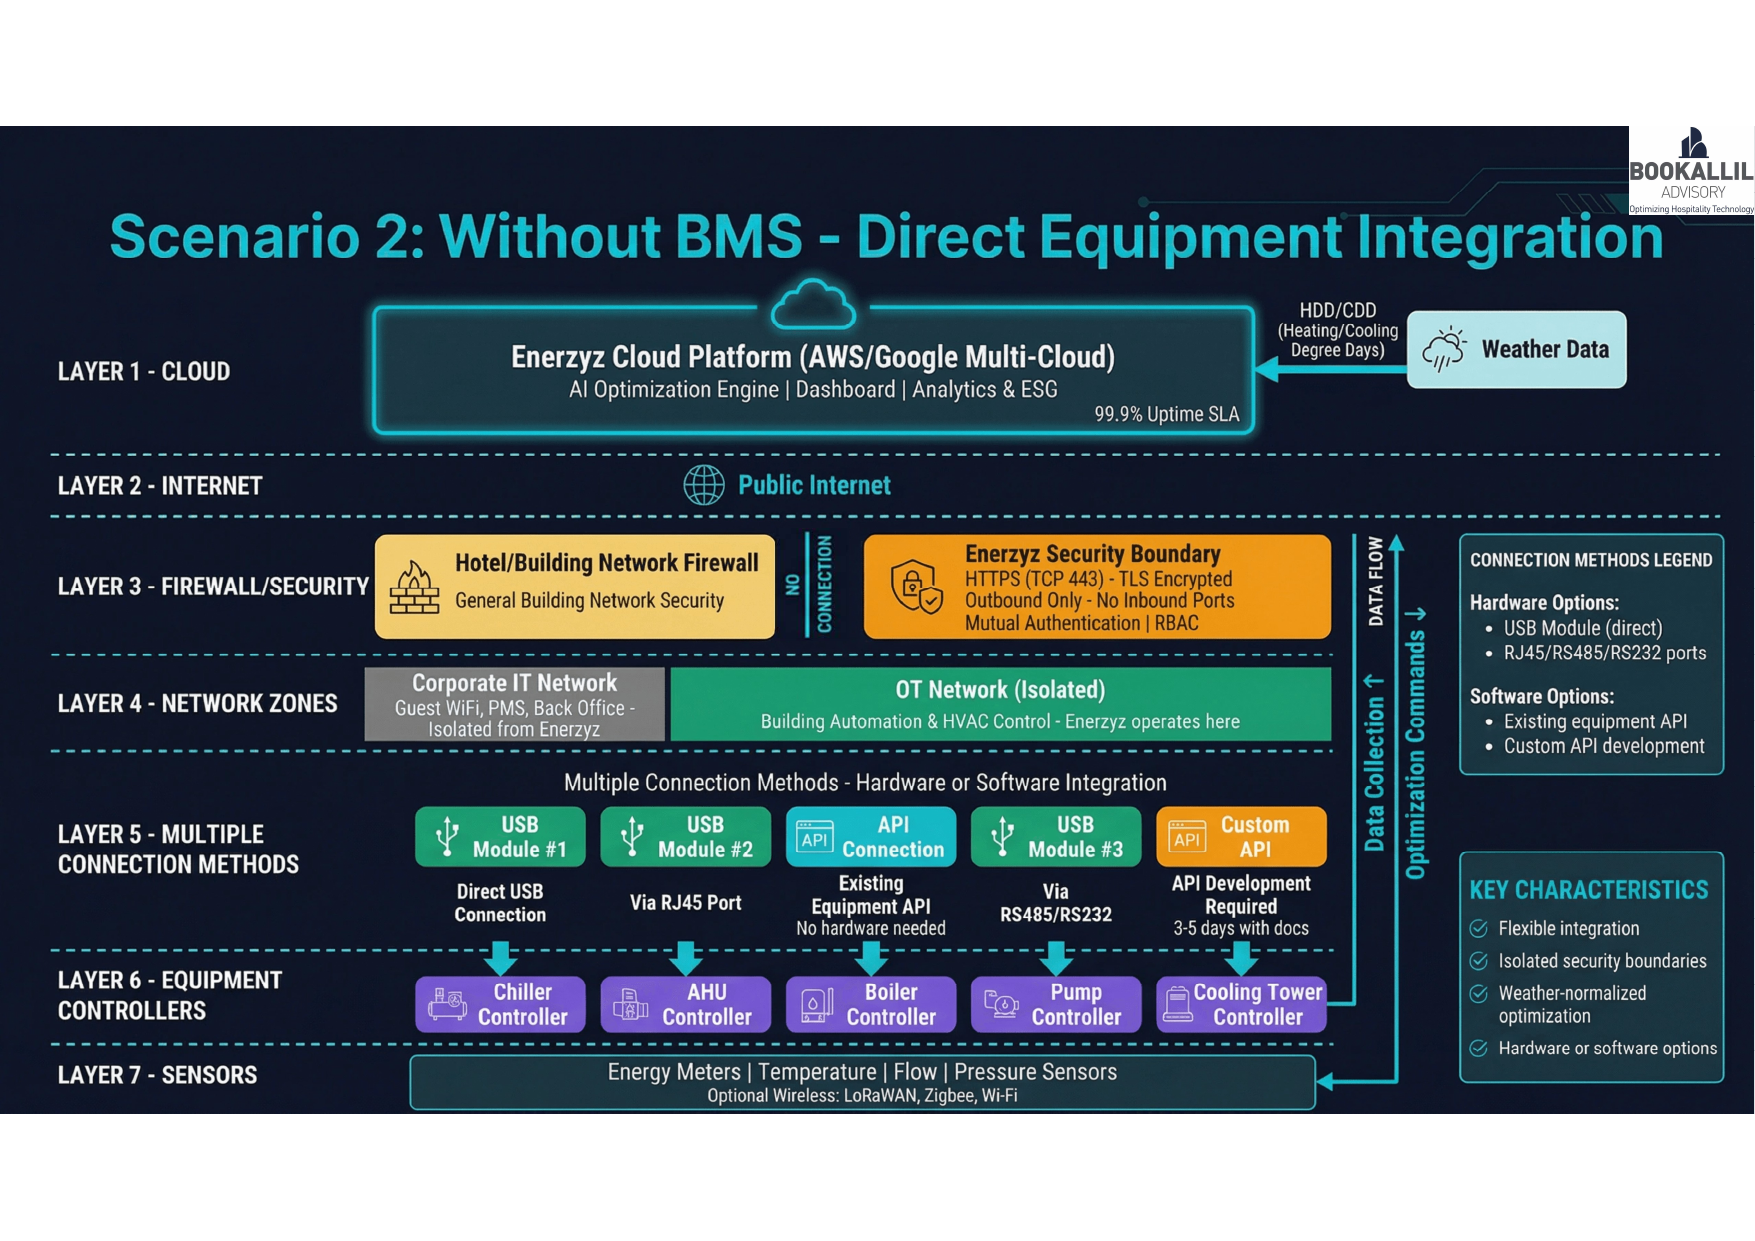
ឧបករណ៍តូចដែលដាក់ក្បែរផ្ទាំង BMS ឬស្វីតបណ្តាញរបស់អ្នក — មិនត្រូវការកន្លែងក្នុងទូ និងមិនត្រូវការការងារប្រអប់ការពារ។ ខ្សែ RJ45 តែមួយចូលបណ្តាញ BMS/OT ទទួលថាមពលពី USB-C ឬ PoE តាមខ្សែដដែល ហើយស្វែងរកឧបករណ៍ BACnet/IP និង Modbus TCP ក្នុងផ្នែកបណ្តាញដោយស្វ័យប្រវត្តិ។ ការតភ្ជាប់ចេញតែប៉ុណ្ណោះតាម TLS 443៖ មិនត្រូវការច្បាប់ចូលនៅជញ្ជាំងភ្លើងរបស់អ្នក និងមិនត្រូវការ VPN ទេ។ ប្រសិនបើការតភ្ជាប់ដាច់ ទីតាំងនៅតែដំណើរការ ហើយ Mini ធ្វើសមកាលកម្មឡើងវិញនៅពេលភ្ជាប់មកវិញ។
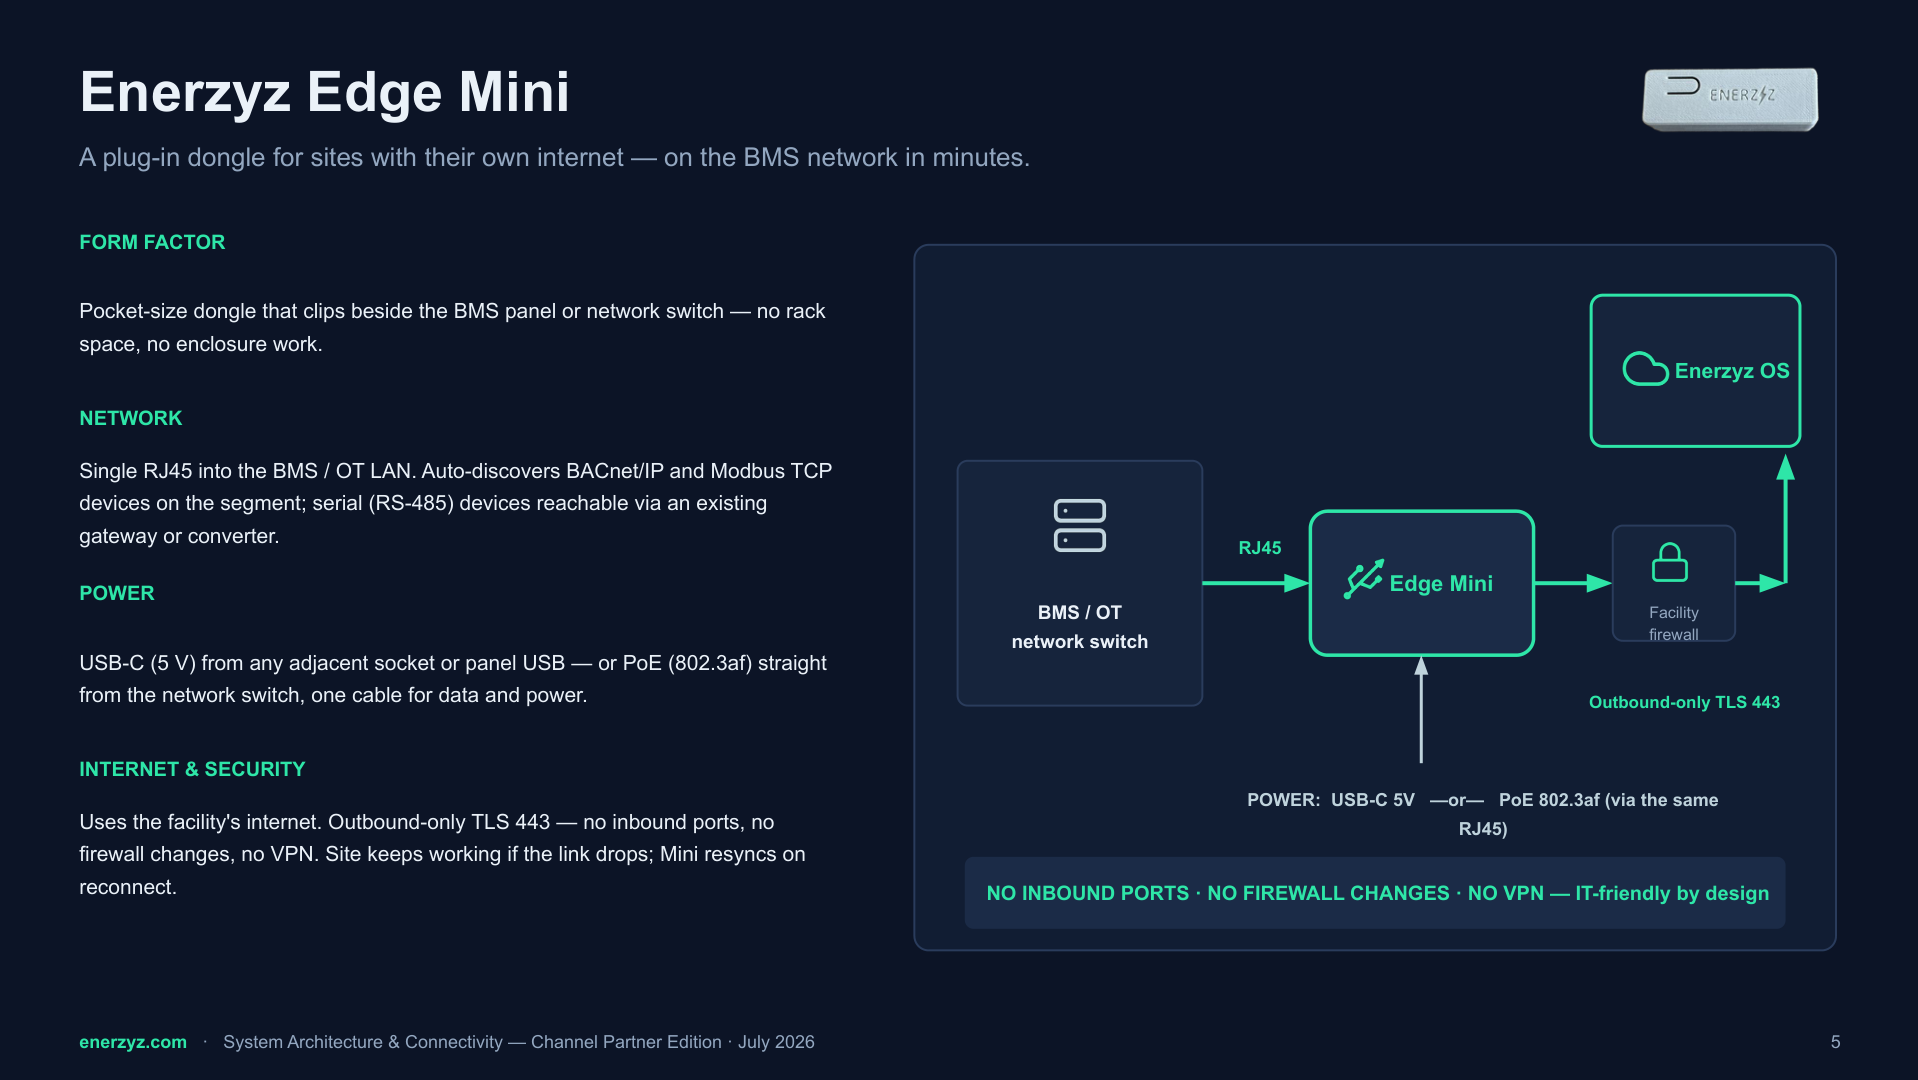
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
Enerzyz Edge Max
ច្រកចេញចូលឧស្សាហកម្មឯករាជ្យ ដែលមានម៉ូឌុល 4G LTE និងស៊ីមផ្ទាល់ខ្លួន ដំឡើងលើផ្លូវ DIN ឬជញ្ជាំង និងស្ថិតនៅលើ VLAN របស់ OT។ វាដំណើរការដោយគ្មានការពឹងផ្អែកលើ IT របស់អគារឡើយ — មានប្រយោជន៍ពេលគ្មានអ៊ីនធឺណិត ពេលគោលការណ៍មិនអនុញ្ញាតឲ្យភ្ជាប់ឧបករណ៍ថ្មី ឬនៅទីតាំងឆ្ងាយ និងសំខាន់។ វាភ្ជាប់ទៅឧបករណ៍នៅទីតាំងតាម Ethernet និង RS-485 ហើយរក្សាទុកទិន្នន័យក្នុងមូលដ្ឋាន រួចបញ្ជូនបន្តពេលការតភ្ជាប់ត្រឡប់មកវិញ។
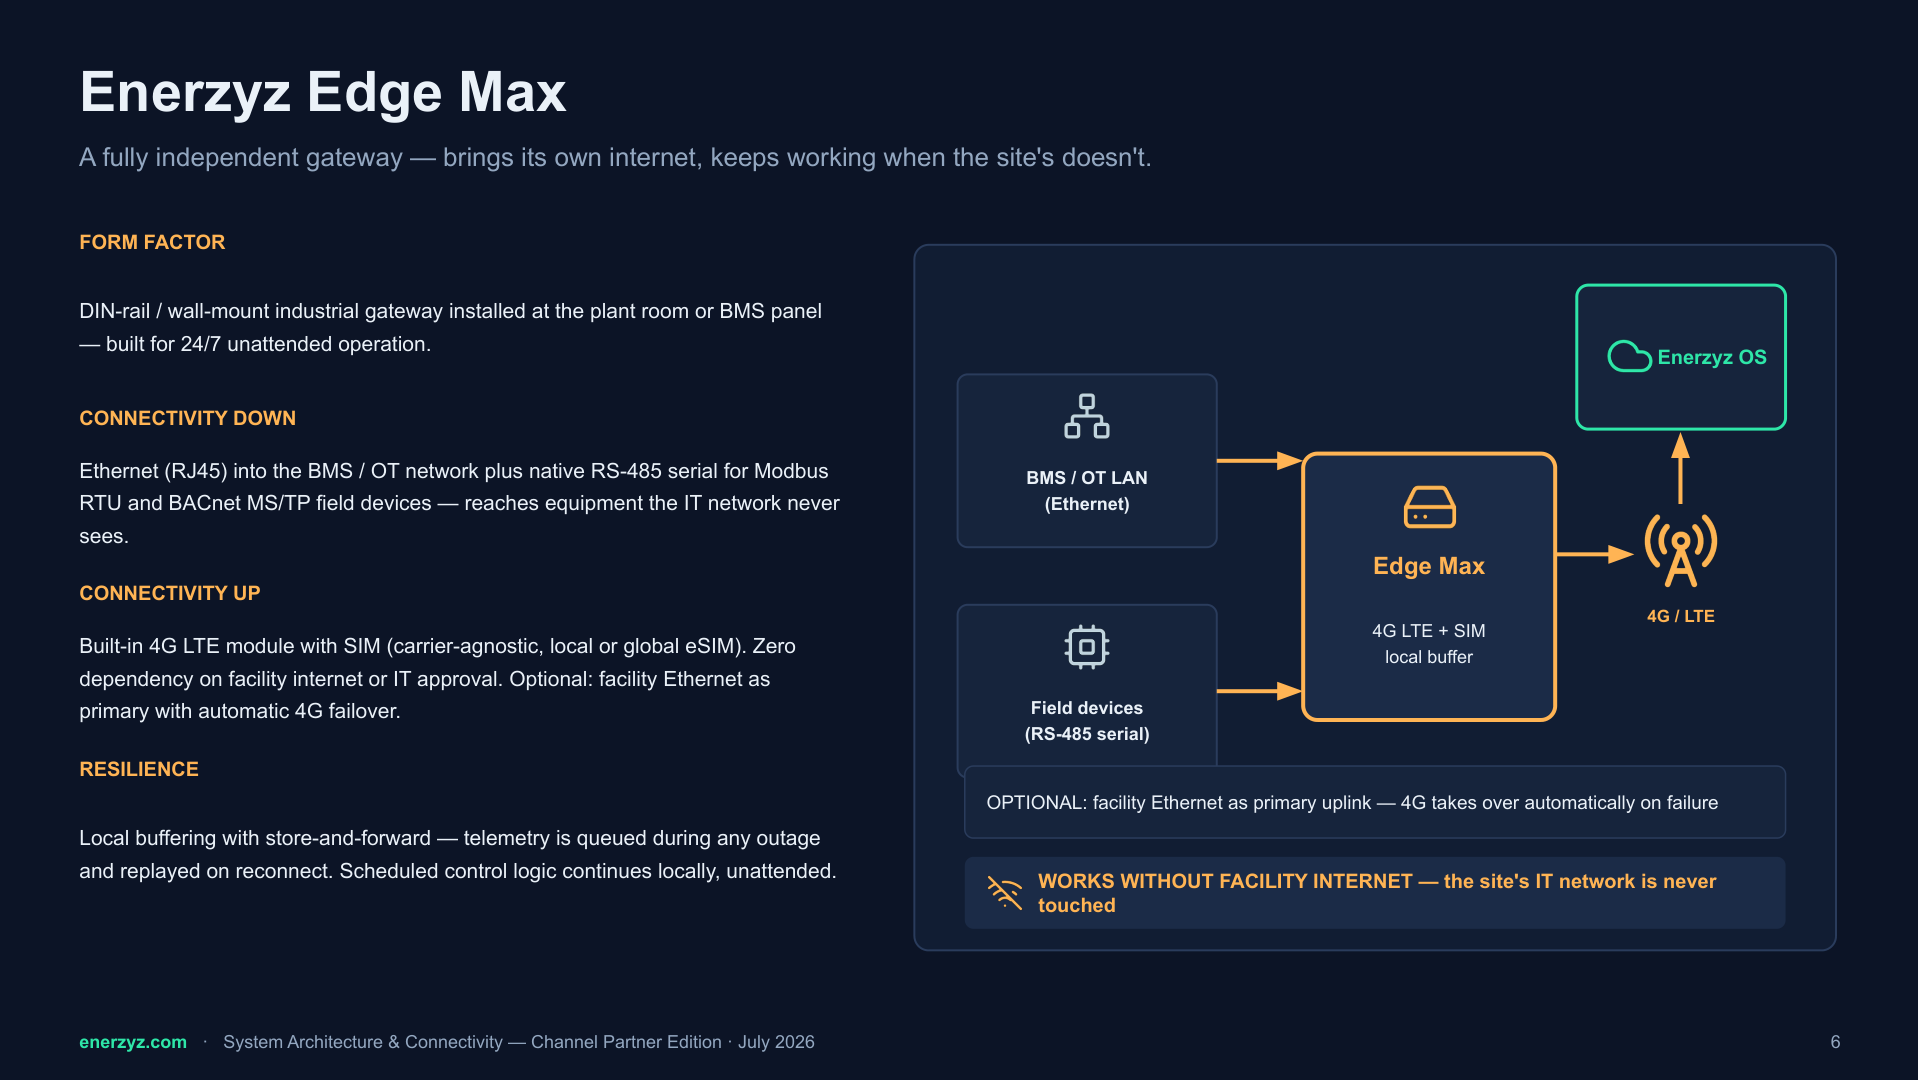
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
ការប្រៀបធៀបជម្រើសតភ្ជាប់
One table comparing the connection paths on the criteria a reviewer actually weighs: hardware on site, physical connection, power, internet path, facility IT dependency, offline resilience, typical install time and best fit. The table shows Unified API, Edge Mini and Edge Max. Unified API is typically live the same day, with no site visit; Edge Mini typically takes minutes on site; Edge Pro, which keeps your BMS network apart from the site LAN, typically under an hour; Edge Max typically half a day. Use this to scope the conversation your IT and engineering teams need to have.
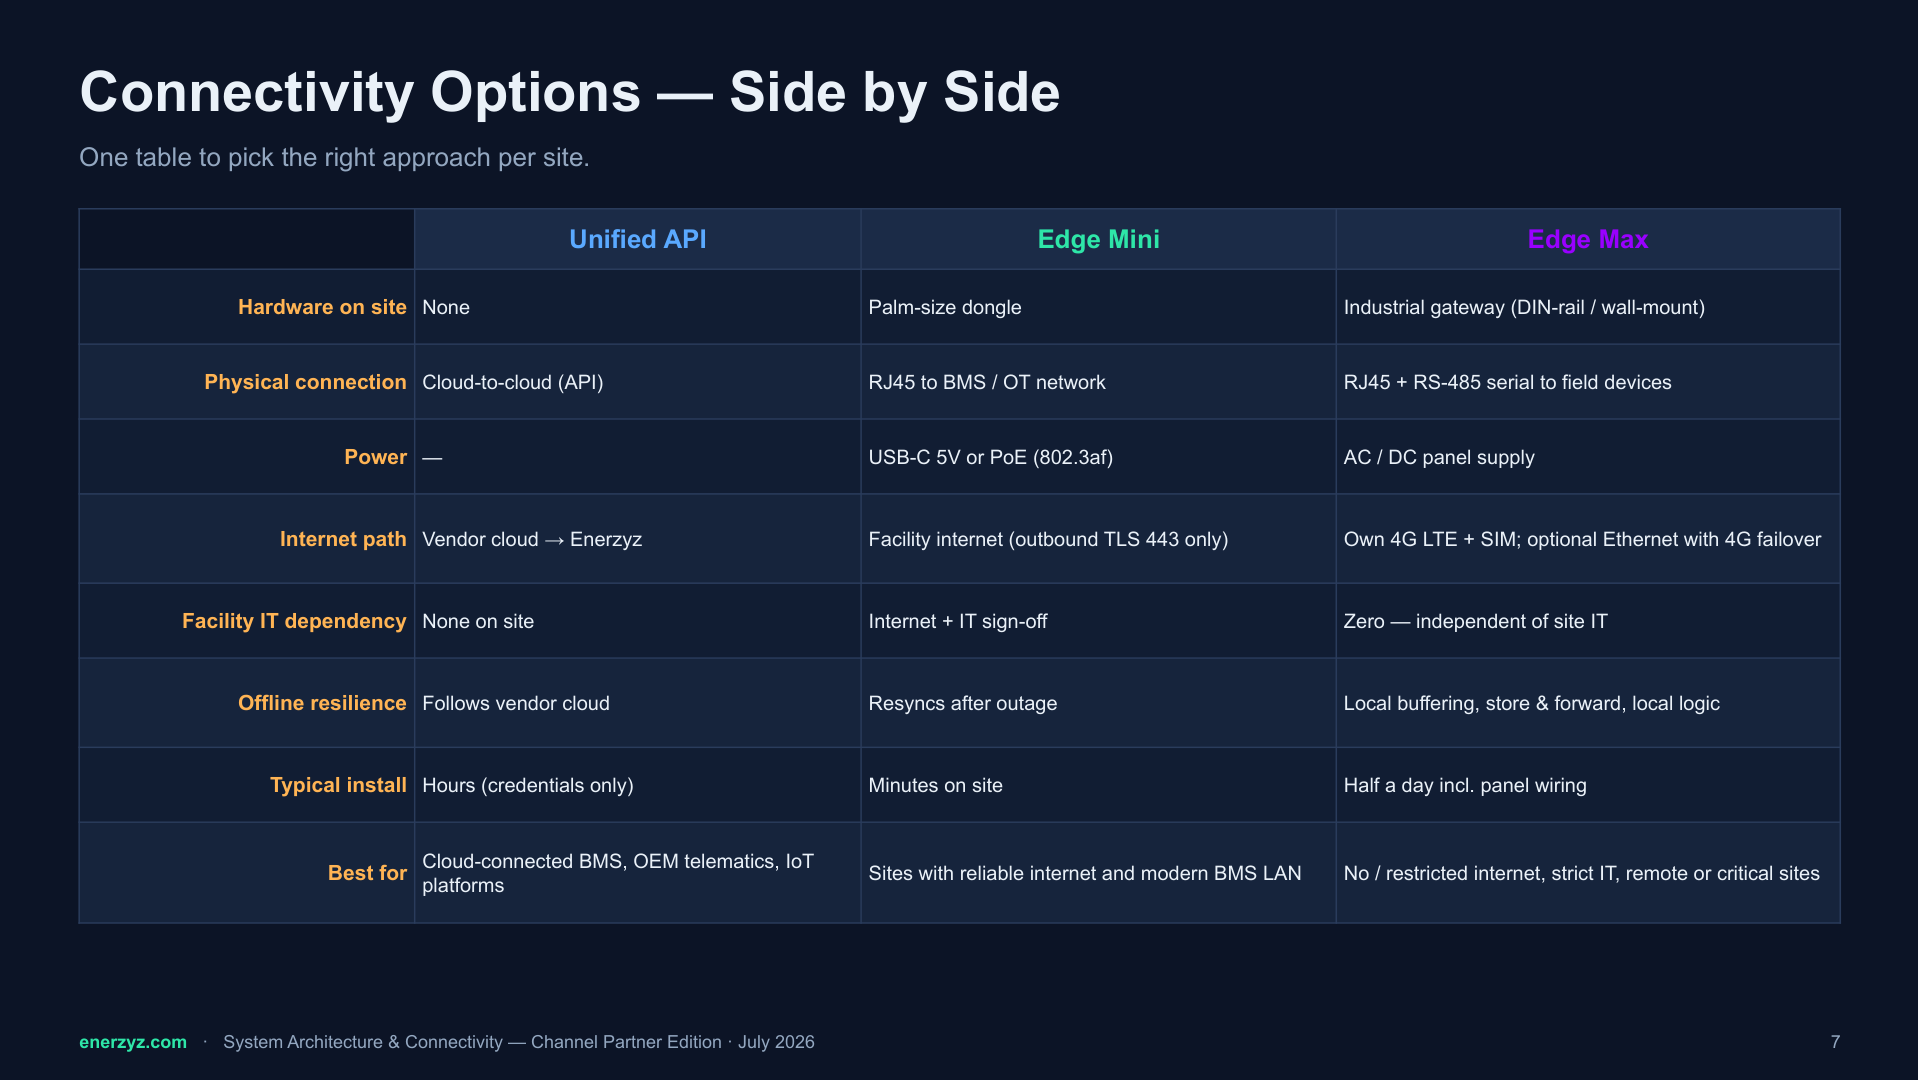
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
ប្រភេទតភ្ជាប់ និងពិធីការ
ព័ត៌មានលម្អិតអំពីពិធីការដែលវិស្វករបញ្ជារបស់អ្នកត្រូវការ៖ Enerzyz គាំទ្រពិធីការឧស្សាហកម្មណាខ្លះ និងតាមមធ្យោបាយបញ្ជូនណា។ នេះជាទំព័រដែលឆ្លើយសំណួរ «តើវាអាចទាក់ទងជាមួយអ្វីដែលយើងមានស្រាប់ឬទេ» ដោយមិនចាំបាច់ប្រជុំ។ Enerzyz អានតែទិន្នន័យប្រតិបត្តិការអគារប៉ុណ្ណោះ — ស្ថានភាពឧបករណ៍ ម៉ោងដំណើរការ អថេរដំណើរការ និងតម្លៃម៉ែត្រ — ហើយមិនប្រមូលទិន្នន័យផ្ទាល់ខ្លួនរបស់ភ្ញៀវ អ្នកជំងឺ ឬប្រព័ន្ធគ្រប់គ្រងអចលនទ្រព្យឡើយ។
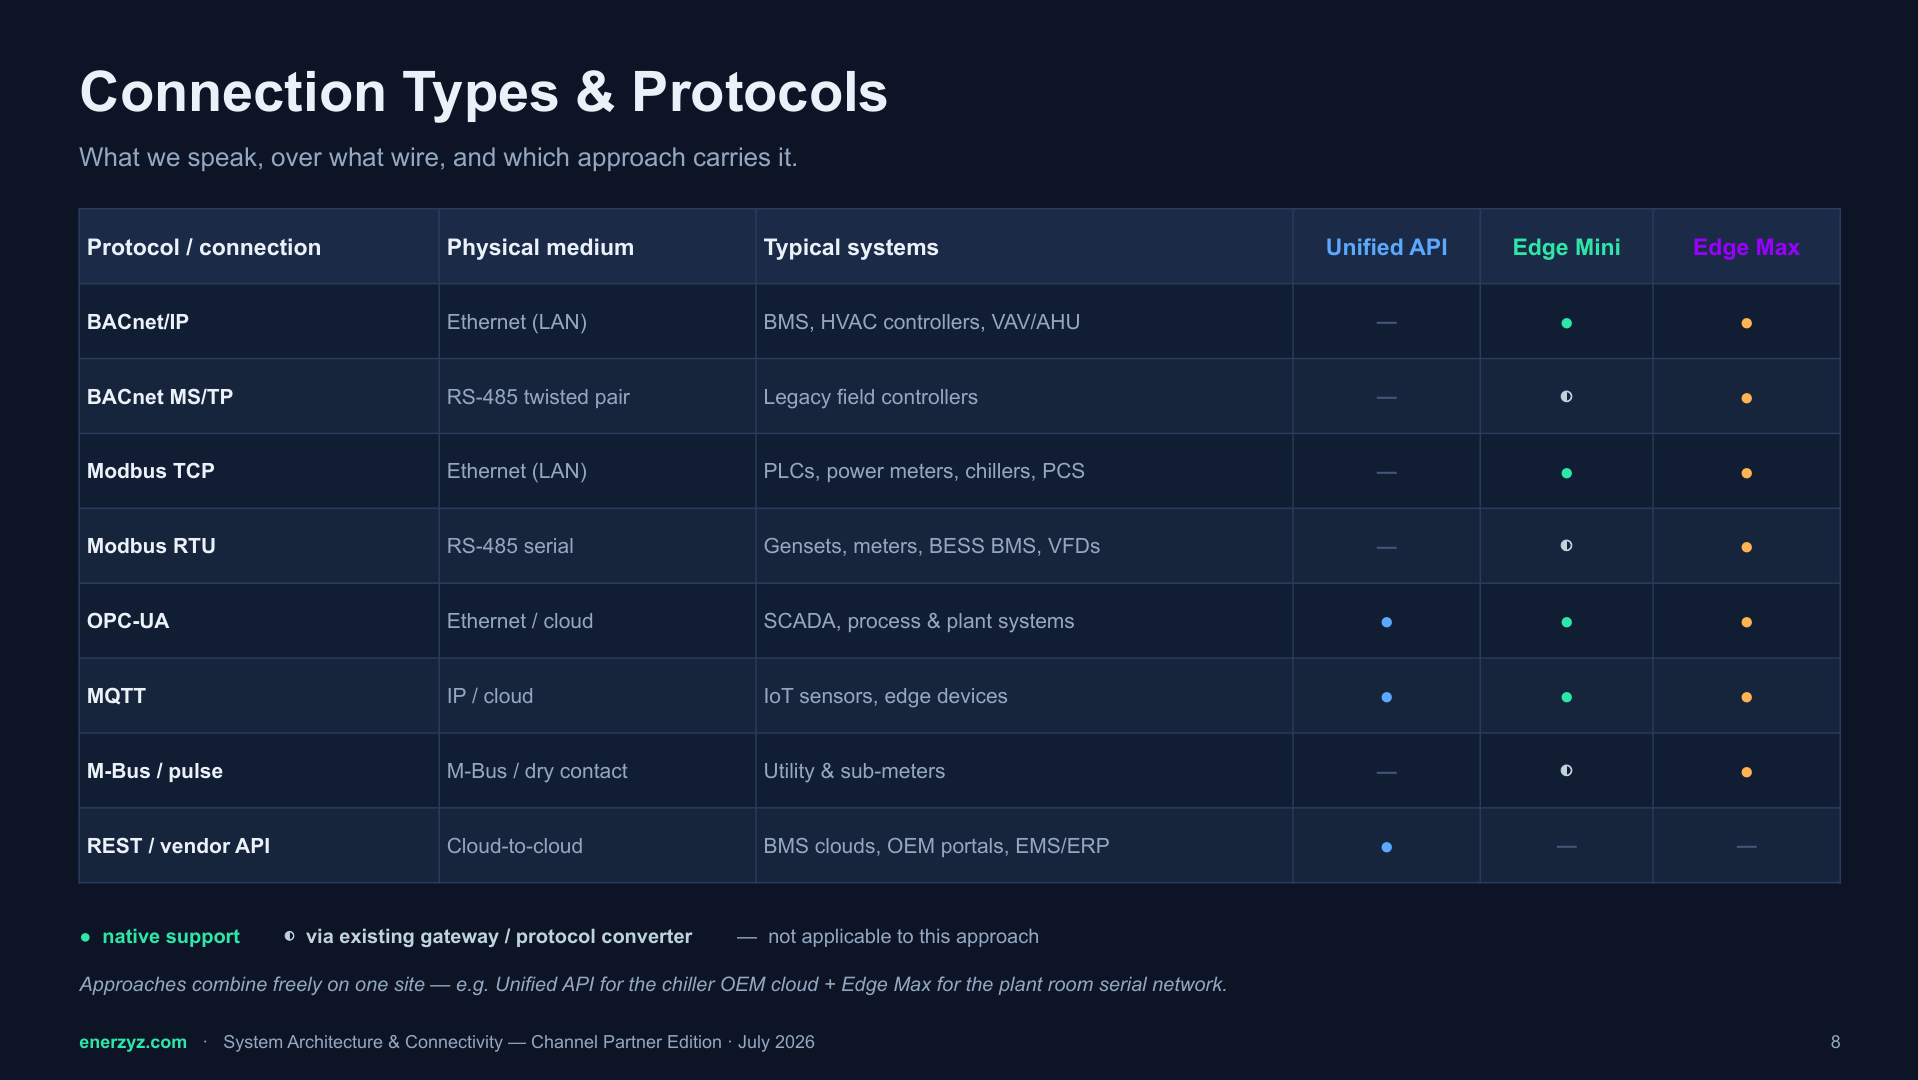
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
ស្ថាបត្យកម្មតែមួយ ដប់បីវិស័យ
ស្ថាបត្យកម្មដដែលនេះអនុវត្តបានលើគ្រប់ប្រភេទអគារដែល Enerzyz គាំទ្រ ចាប់ពីសណ្ឋាគារ និងមន្ទីរពេទ្យ រហូតដល់មជ្ឈមណ្ឌលទិន្នន័យ ឃ្លាំងត្រជាក់ និងព្រលានយន្តហោះ។ អ្វីដែលប្រែប្រួលរវាងវិស័យនីមួយៗគឺវិធីសាស្ត្រកំណត់បន្ទាត់គោល និងបន្ទុកណាដែលសំខាន់បំផុត មិនមែនរបៀបដែលវេទិកាភ្ជាប់ទេ។ ប្រសិនបើអ្នកគ្រប់គ្រងអចលនទ្រព្យច្រើនប្រភេទ ដ្យាក្រាមនេះបង្ហាញពីវិធីរួមបញ្ចូលតែមួយដែលគ្របដណ្តប់ទាំងអស់។
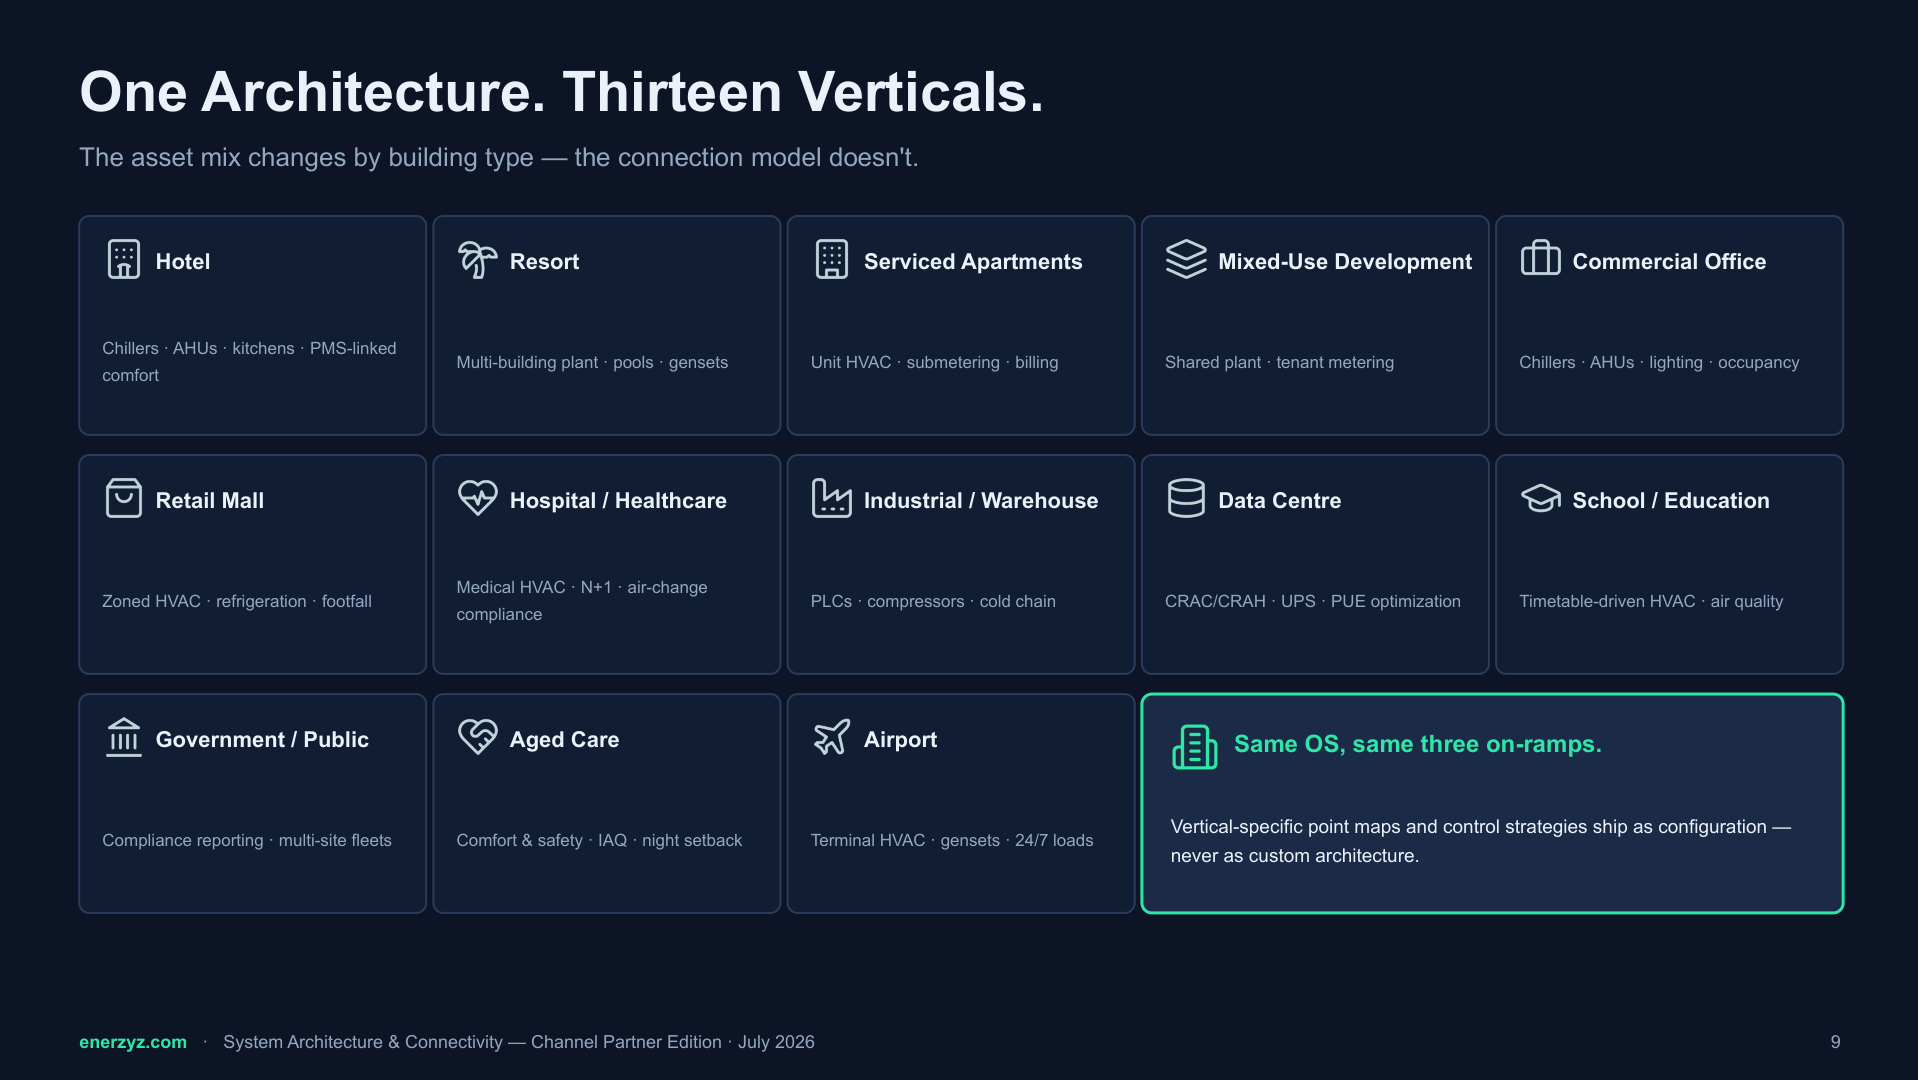
អូសដ្យាក្រាមទៅចំហៀង ដើម្បីមើលឲ្យបានពេញលេញ។
តើនេះមានន័យយ៉ាងណាចំពោះបណ្តាញរបស់អ្នក
ការតភ្ជាប់ចេញតែប៉ុណ្ណោះ
Edge ត្រូវការតែការតភ្ជាប់ចេញតាមច្រក 443 ប៉ុណ្ណោះ។ មិនត្រូវការច្បាប់ចូលណាមួយនៅជញ្ជាំងភ្លើងរបស់អ្នកឡើយ។
No inbound path from corporate IT
No Enerzyz Edge opens an inbound listening port or needs an inbound firewall rule, and no Edge forwards traffic between networks. Building-control traffic stays on your controls network. On the Edge Pro, which holds addresses on both the controls network and the site LAN, forwarding, routing and address translation between the two are disabled, so only outbound platform traffic crosses the site LAN. The connection model and network path for your site are stated in your order.
Mutual TLS និងវិញ្ញាបនបត្រតាមឧបករណ៍
TLS 1.2/1.3 ជាមួយការផ្ទៀងផ្ទាត់ទាំងសងខាង។ ឧបករណ៍នីមួយៗមានវិញ្ញាបនបត្រ X.509 ផ្ទាល់ខ្លួន ដែលប្តូរនៅពេលភ្ជាប់ពពកលើកដំបូង និងរៀងរាល់ឆ្នាំបន្ទាប់។
អ៊ិនគ្រីបពេលបញ្ជូន និងពេលរក្សាទុក
ទិន្នន័យតេឡេម៉ែត្រត្រូវបានអ៊ិនគ្រីបពីចុងដល់ចុង និងចុះហត្ថលេខា។ ទិន្នន័យរក្សាទុកត្រូវបានអ៊ិនគ្រីបដោយកូនសោដាច់ដោយឡែកតាមអតិថិជន ក្នុងឃ្លាំងទិន្នន័យដែលបំបែកតាមអតិថិជន។
BMS របស់អ្នកនៅតែមានអំណាច
ពេលបើកមុខងារសរសេរត្រឡប់ តម្លៃកំណត់ត្រួតពិនិត្យត្រូវបានសរសេរតាម BMS របស់អ្នក ដែលនៅតែជាស្រទាប់បញ្ជាដែលមានអំណាច។ ប្រតិបត្តិកររក្សាសិទ្ធិបដិសេធជានិច្ច។
ការចូលប្រើតែម្តង និងដានសវនកម្ម
ការចូលប្រើកុងសូលធ្វើតាមរយៈអ្នកផ្តល់អត្តសញ្ញាណរបស់អ្នកផ្ទាល់ (SAML 2.0 ឬ OIDC) ជាមួយការគ្រប់គ្រងសិទ្ធិតាមតួនាទី។ សកម្មភាពដែលមានសិទ្ធិពិសេសបង្កើតព្រឹត្តិការណ៍សវនកម្មដែលអាចកំណត់អ្នកធ្វើបាន។
មានវិញ្ញាបនបត្រ និងបានសាកល្បងដោយឯករាជ្យ
Certified to ISO/IEC 27001:2022 and engineered with reference to IEC 62443, with periodic third-party penetration testing.
ទីតាំងទិន្នន័យ
ប្រព័ន្ធខាងក្រោយពហុពពកដំណើរការស្របគ្នានៅ AWS សិង្ហបុរី, AWS US East (Northern Virginia) និង Google Cloud សិង្ហបុរី។ លុះត្រាតែមានការព្រមព្រៀងលើការកំណត់ទីតាំងជាក់លាក់ ទិន្នន័យអាចត្រូវបានដំណើរការទាំងនៅសិង្ហបុរី និងសហរដ្ឋអាមេរិក។ តំបន់អាចត្រូវបានកំណត់ដើម្បីបំពេញតម្រូវការទីតាំង ក្នុងករណីដែលគាំទ្រ។
The full Security & Data Protection White Paper is available on request, without an NDA. The third-party penetration-test summary and the Statement of Applicability are provided under NDA.