आर्किटेक्चर एक नज़र में
बाएँ से दाएँ पाँच परतें: आपकी सुविधा की परिसंपत्तियाँ, आपके नियंत्रण व फ़ील्ड सिस्टम, कनेक्शन मार्ग, Enerzyz क्लाउड, और इसका उपयोग करने वाले लोग। आपके BMS, SCADA, IoT सेंसर और मीटरिंग नेटवर्क जहाँ हैं वहीं रहते हैं — Enerzyz मानक प्रोटोकॉल के माध्यम से उनसे डेटा पढ़ता है। कमांड मार्ग द्विदिश है: टेलीमेट्री ऊपर जाती है, पर्यवेक्षी सेट-पॉइंट आपके BMS के माध्यम से वापस नीचे आते हैं, और हर कार्रवाई उसके औचित्य सहित दर्ज होती है।
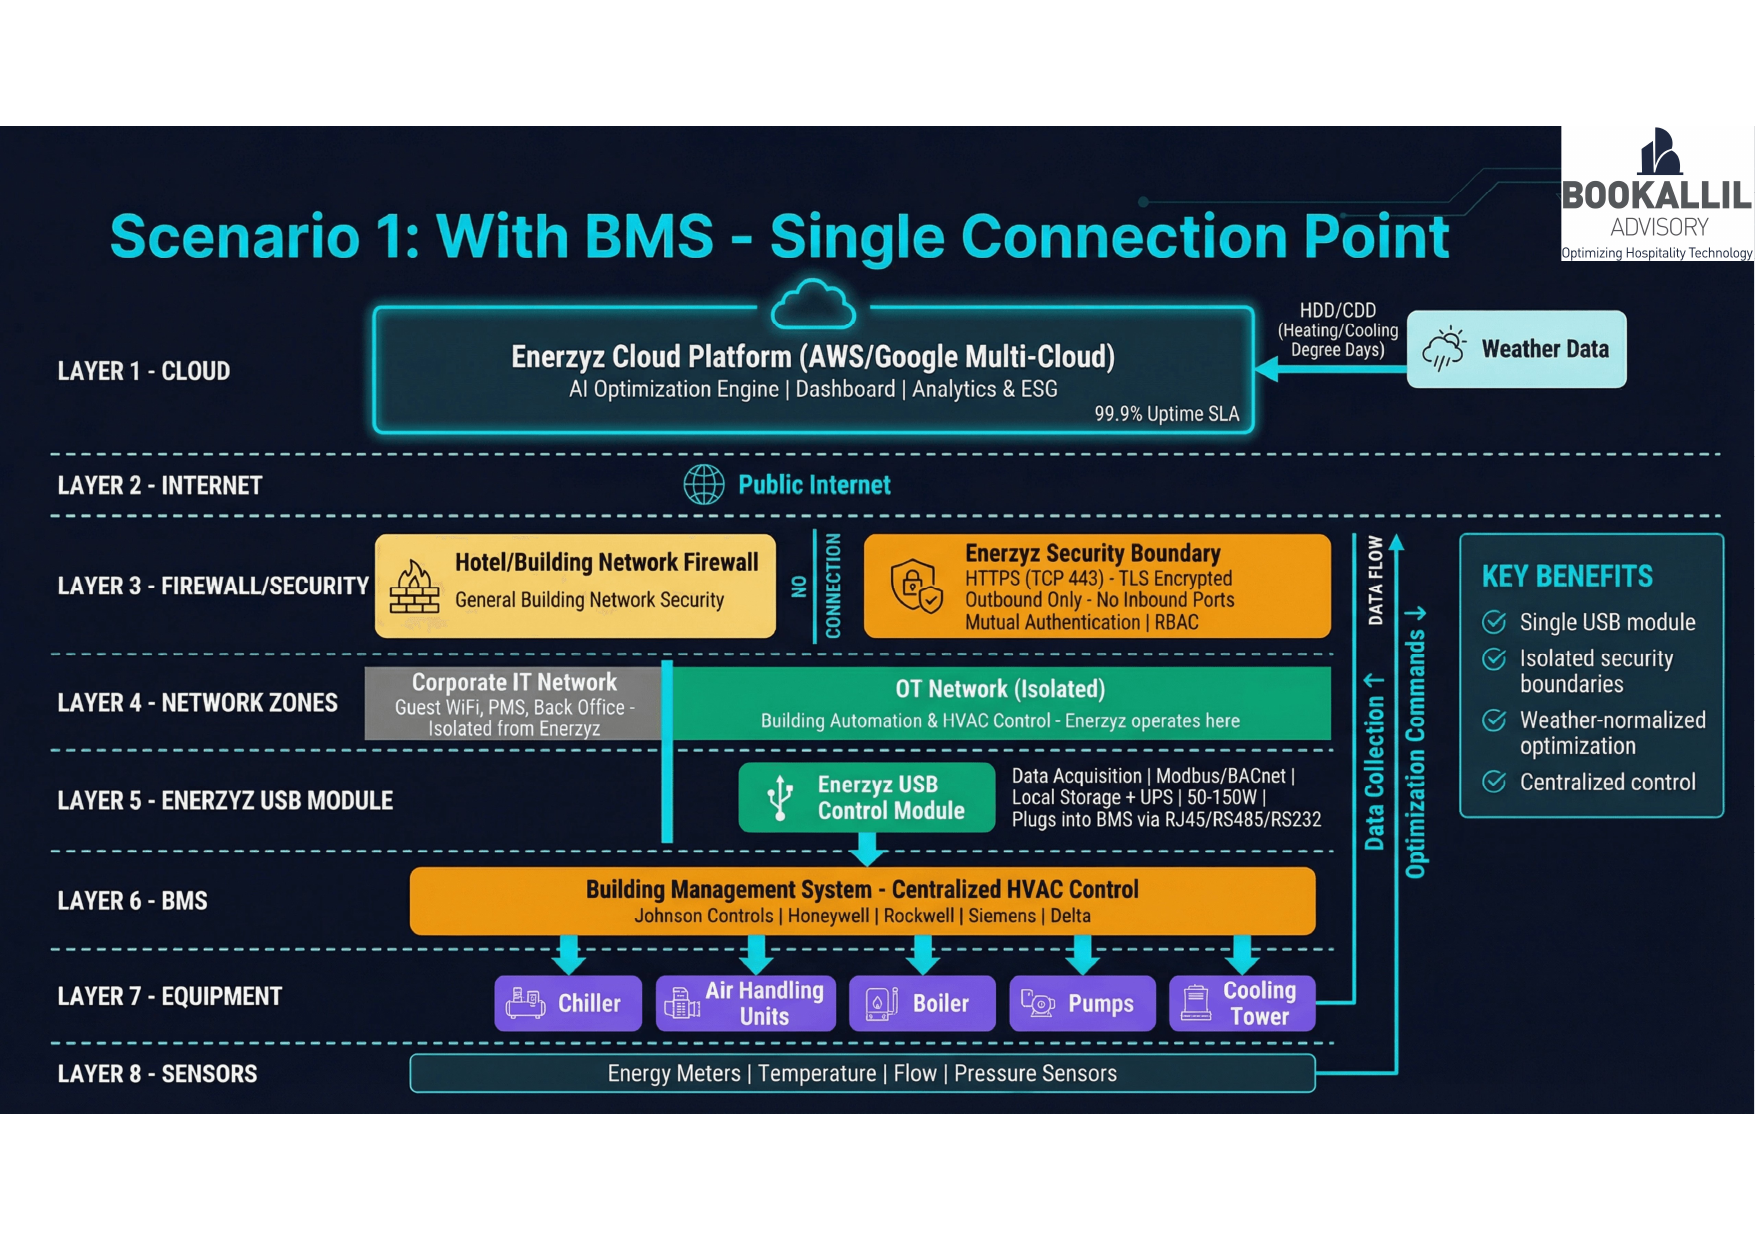
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
Four ways to connect a facility
The same Enerzyz cloud, reached by whichever path suits the site. Unified API needs no hardware: Enerzyz connects to your BMS vendor cloud. Edge Mini is a small dongle on your BMS network. Edge Pro is a compact gateway that keeps your BMS network separate. Edge Max is for sites without internet, with a USB modem; its availability is confirmed per country. The paths combine on one site, and the choice is made with you, site by site. The diagram shows Unified API, Edge Mini and Edge Max; Edge Pro is outbound-only in the same way. Your Full Facility Assessment identifies which path applies.
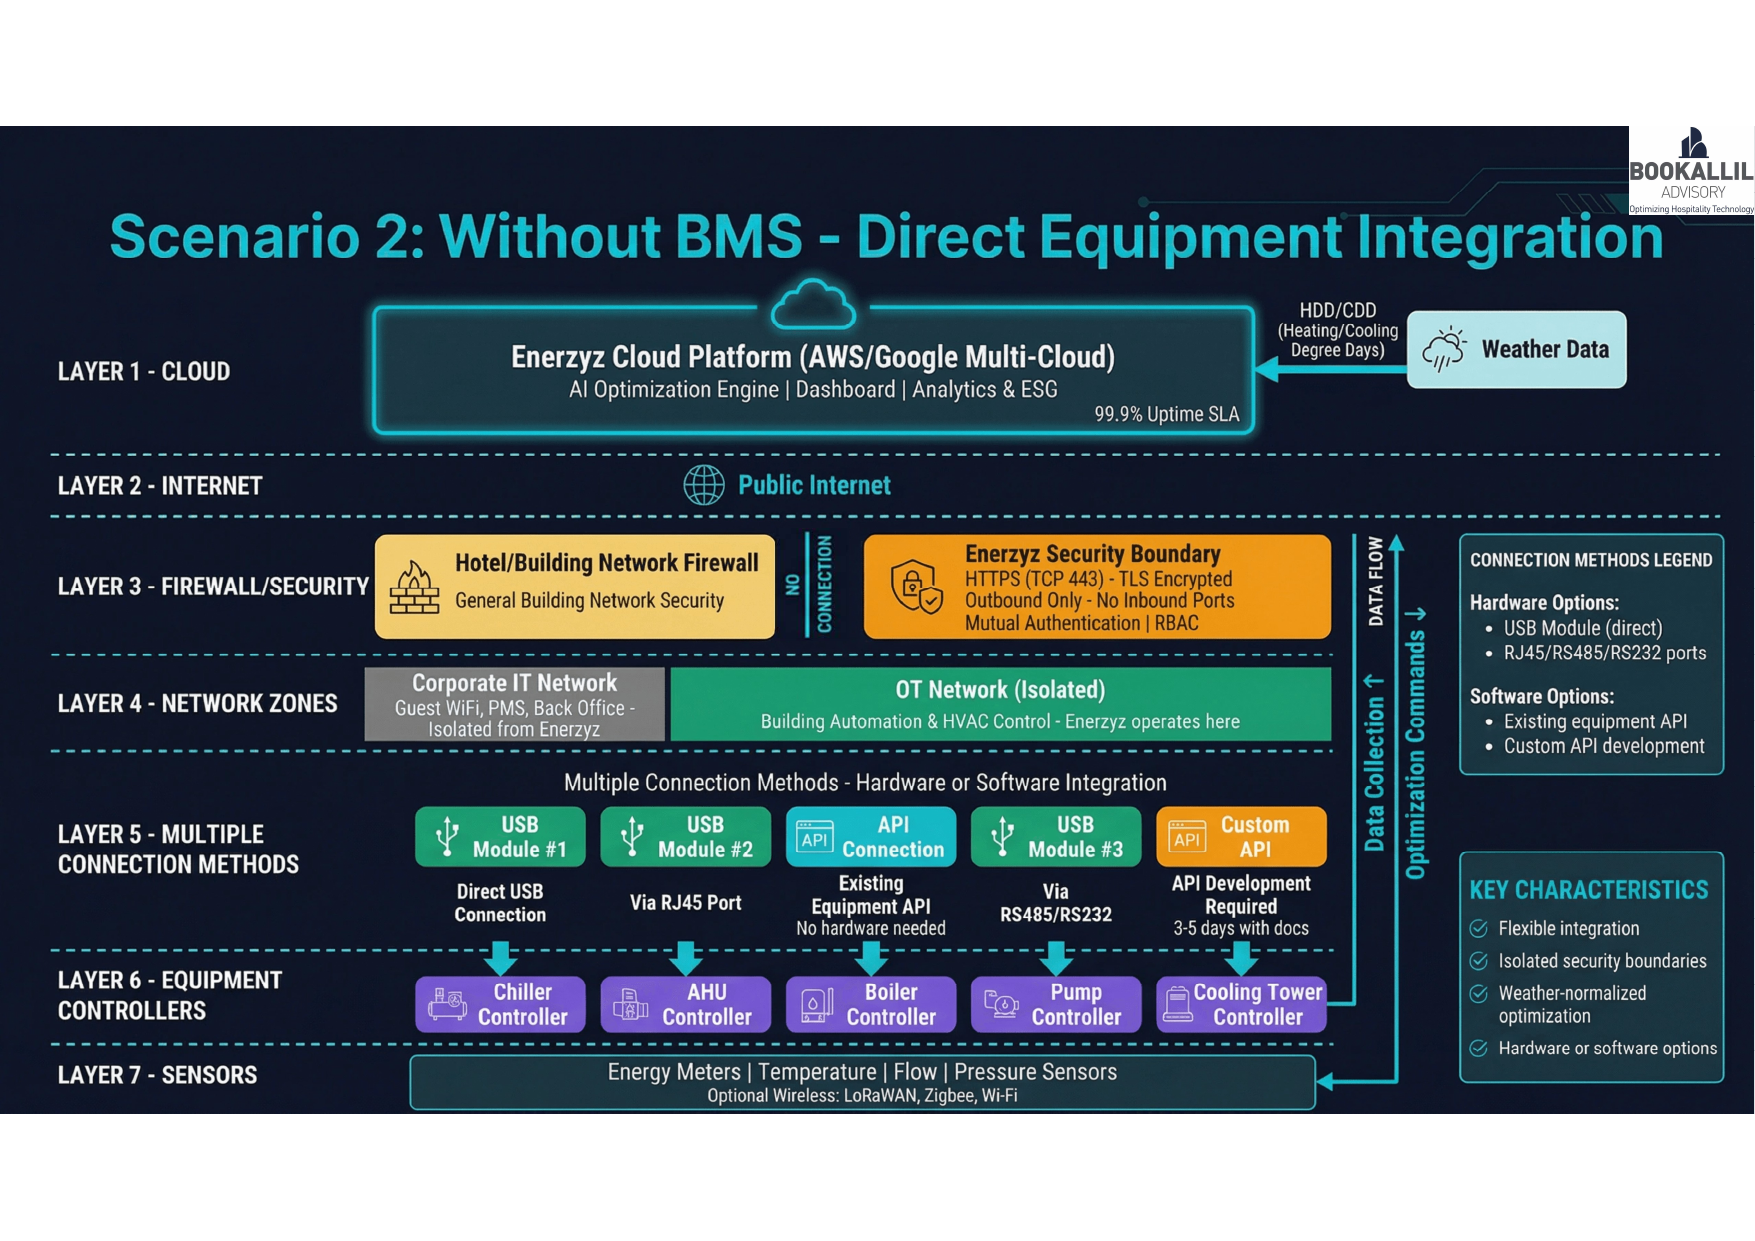
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
Unified API दृष्टिकोण
बिना हार्डवेयर वाला मार्ग। Enerzyz आपके BMS विक्रेता क्लाउड, OEM पोर्टल या IoT प्लेटफ़ॉर्म से सुरक्षित API के ज़रिए सीधे जुड़ता है, REST, MQTT या OPC-UA over TLS का उपयोग करते हुए, और API कुंजी या OAuth से प्रमाणीकरण करता है। संपत्ति पर कुछ भी स्थापित नहीं होता, साइट विज़िट की आवश्यकता नहीं, और सुविधा के IT पर कोई निर्भरता नहीं। आम तौर पर कुछ ही घंटों में चालू। यह वह मार्ग है जब आपका BMS या उपकरण पहले से क्लाउड से जुड़े हों।
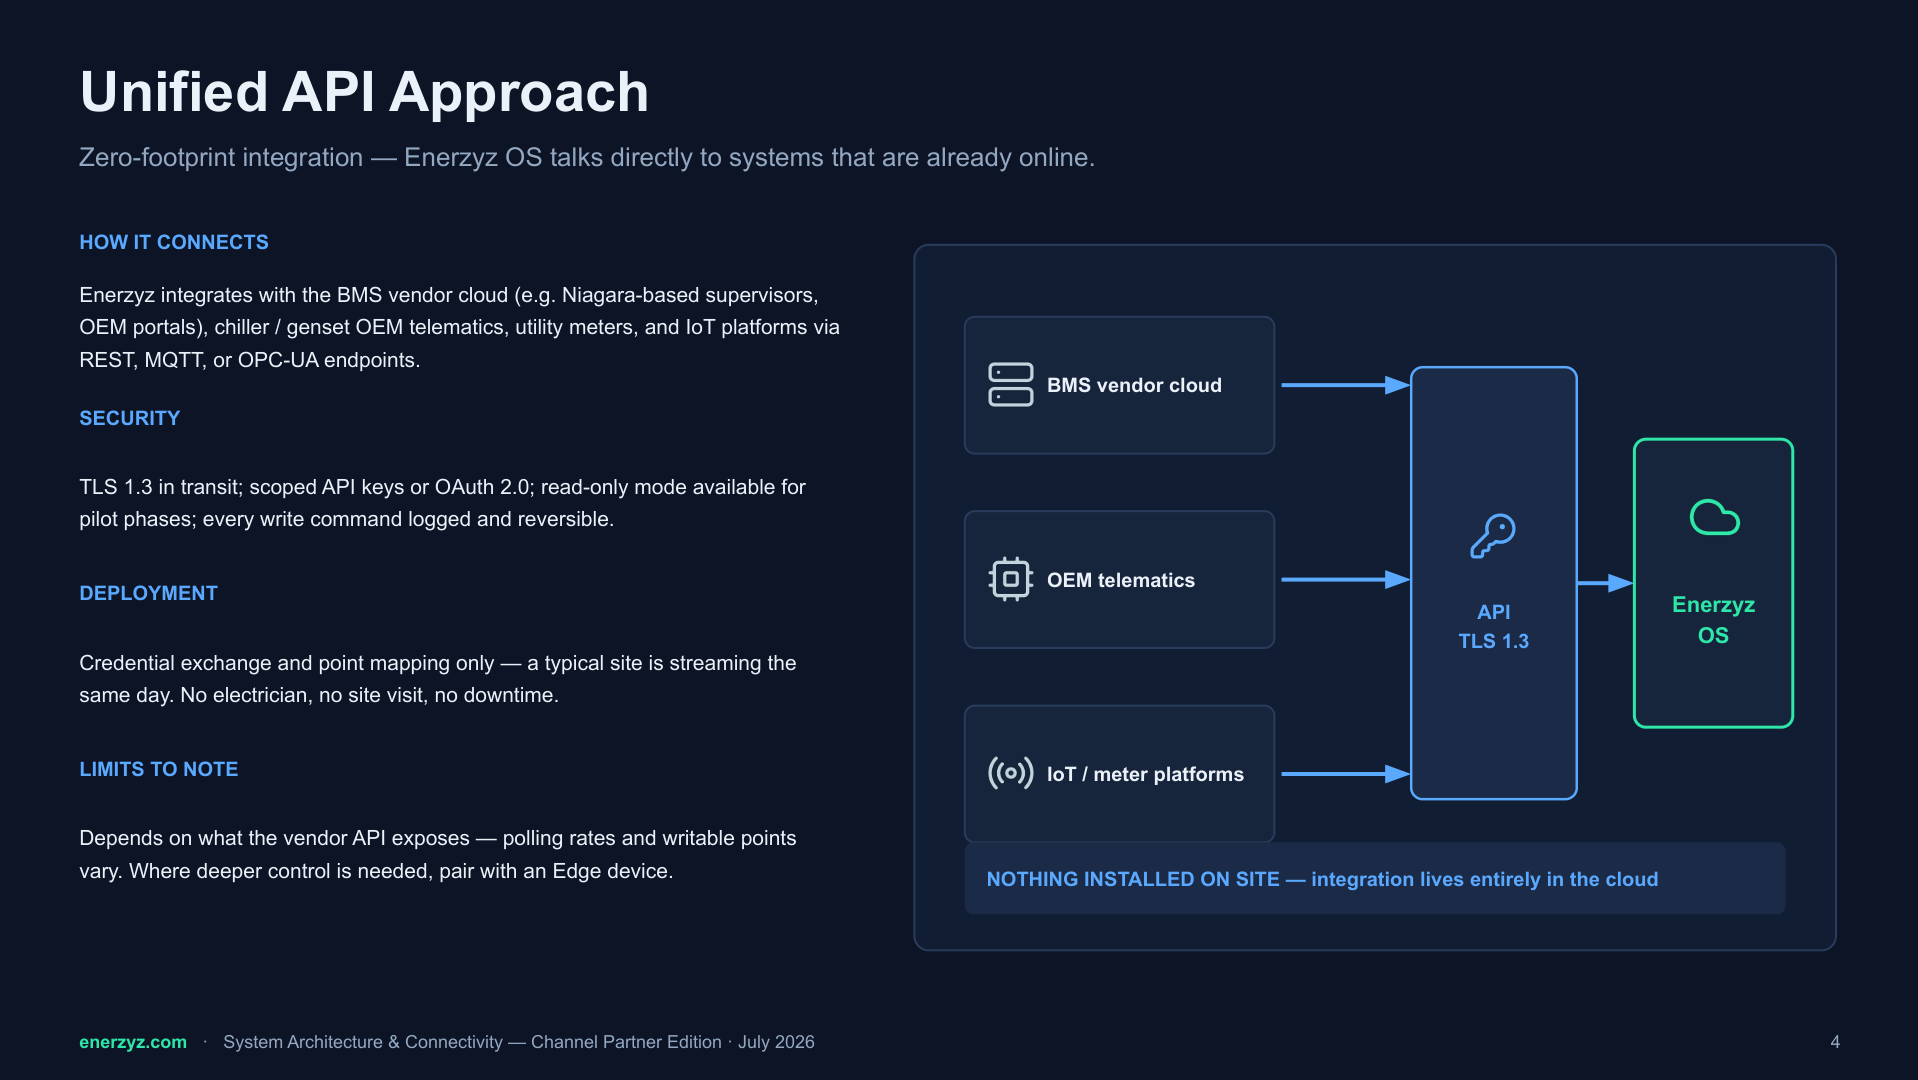
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
Enerzyz Edge Mini
एक छोटा डोंगल जो आपके BMS पैनल या नेटवर्क स्विच के बगल में लगता है — न रैक स्थान चाहिए, न कोई एनक्लोज़र कार्य। BMS/OT नेटवर्क में एक ही RJ45, उसी केबल पर USB-C या PoE से बिजली, और उस सेगमेंट पर BACnet/IP तथा Modbus TCP उपकरणों की स्वतः पहचान। कनेक्टिविटी केवल आउटबाउंड TLS 443 पर है: आपके फ़ायरवॉल पर किसी इनबाउंड नियम की आवश्यकता नहीं, न ही VPN की। लिंक टूटने पर साइट चलती रहती है और दोबारा जुड़ने पर Mini फिर से सिंक कर लेता है।
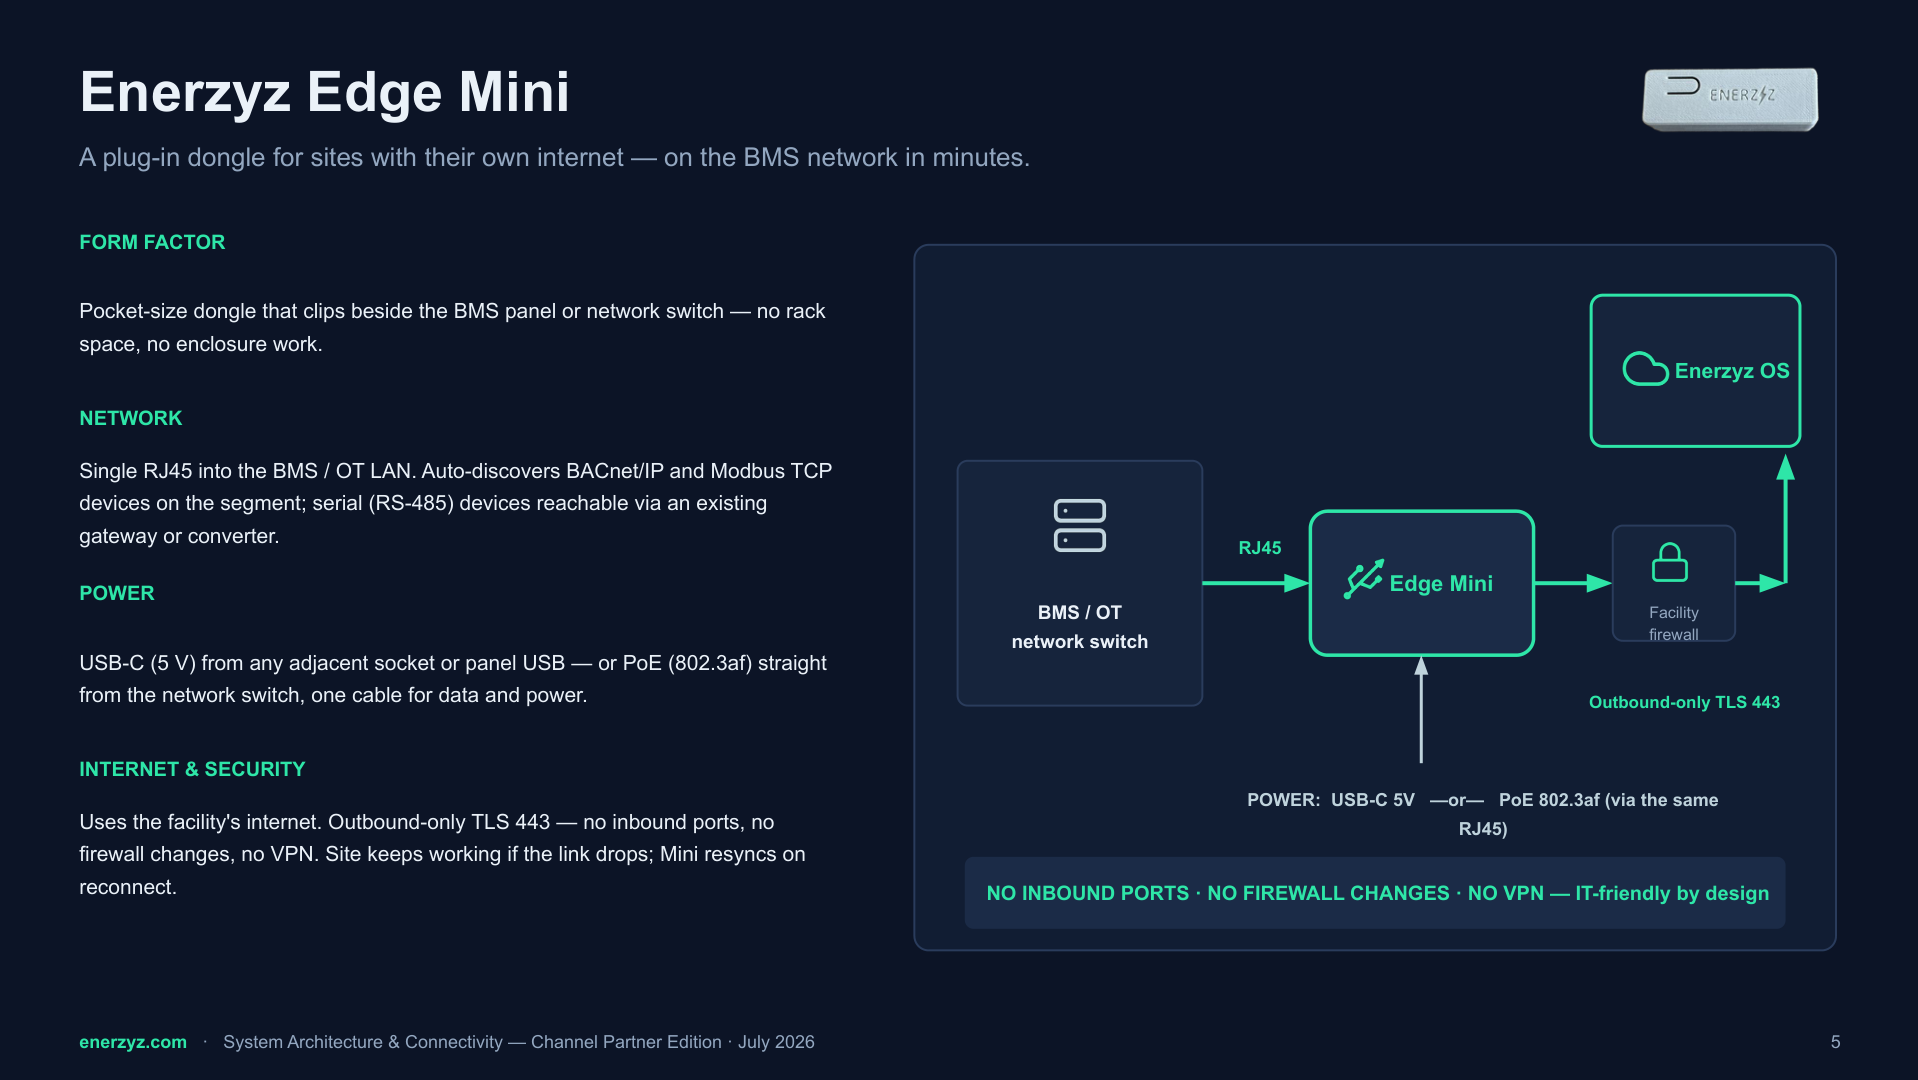
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
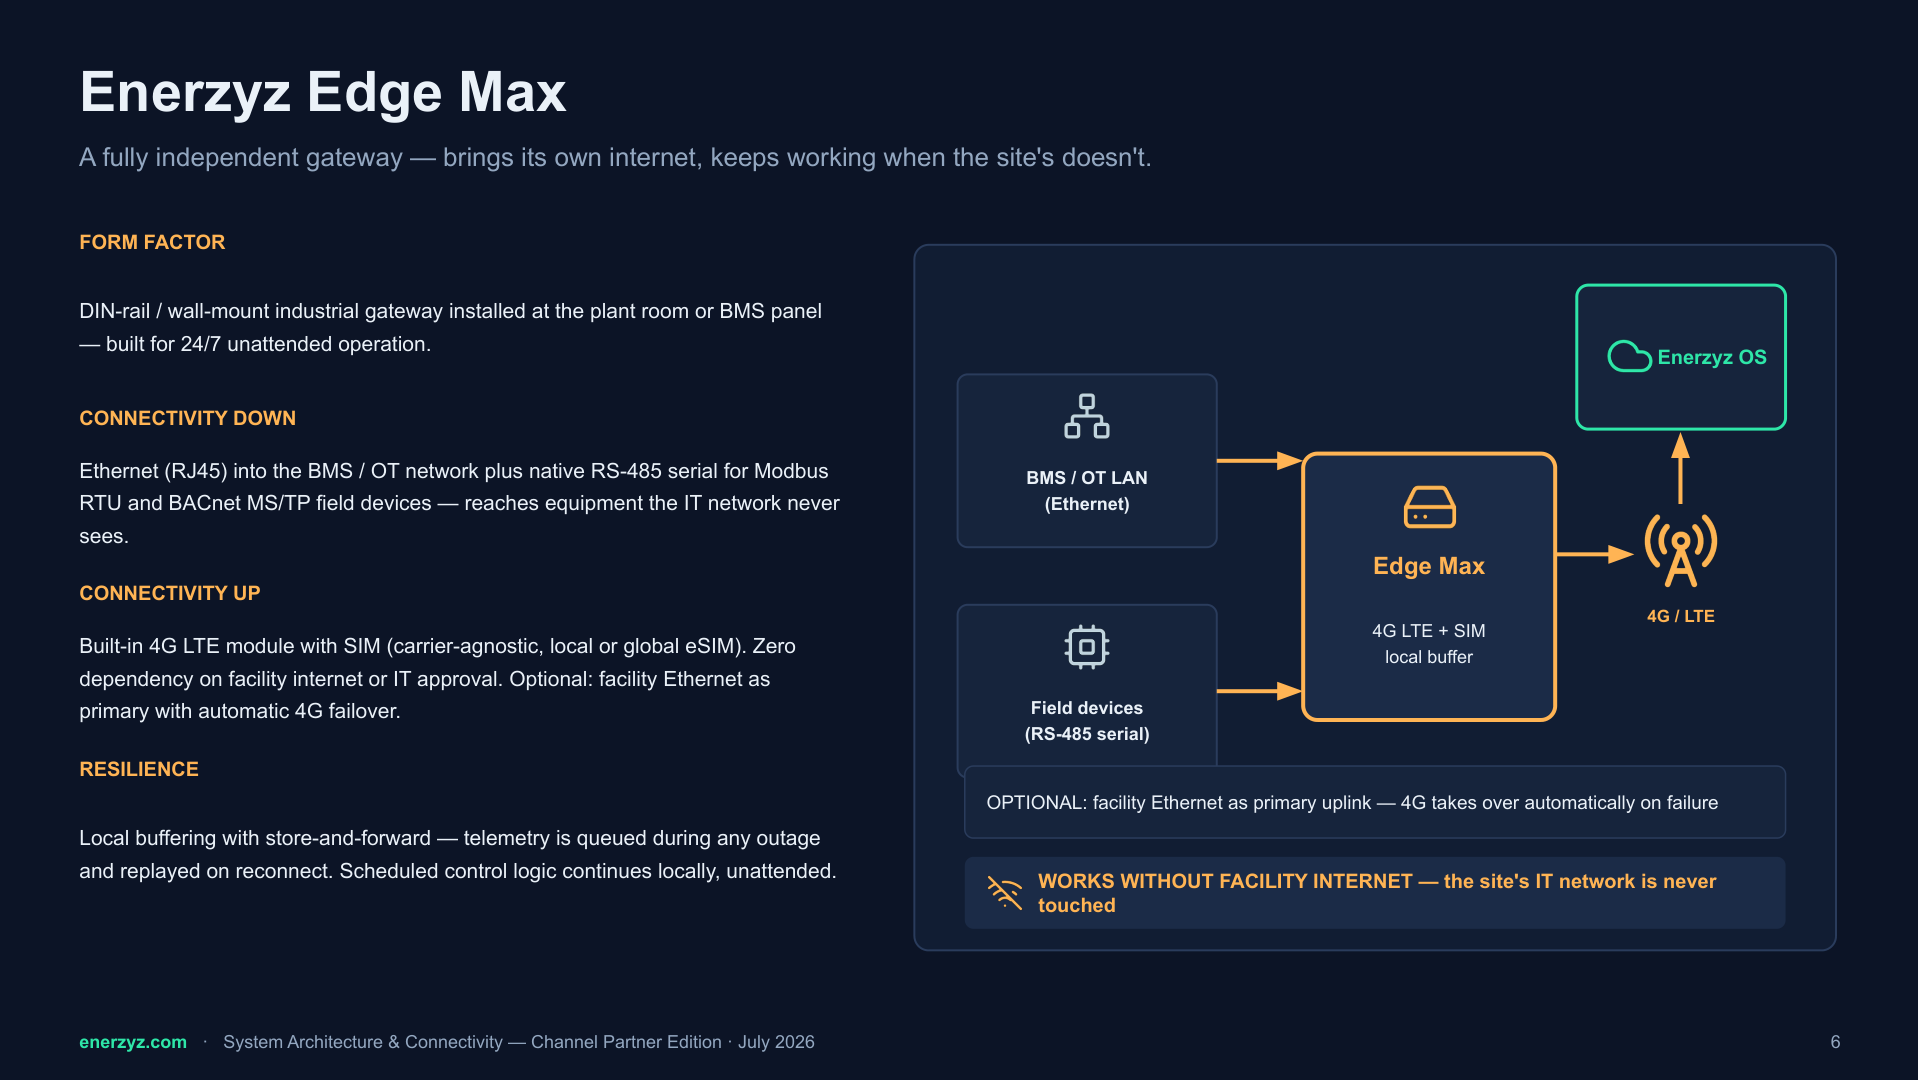
Enerzyz Edge Max
अपने 4G LTE मॉड्यूल और SIM के साथ एक स्वतंत्र औद्योगिक गेटवे, जो DIN रेल या दीवार पर लगता है और OT VLAN पर रहता है। यह सुविधा के IT पर बिना किसी निर्भरता के चलता है — उपयोगी जहाँ इंटरनेट न हो, जहाँ नीति नए उपकरण जोड़ने की अनुमति न दे, या दूरस्थ व महत्वपूर्ण साइटों पर। यह Ethernet और RS-485 से फ़ील्ड उपकरणों तक पहुँचता है, और कनेक्टिविटी बाधित होने पर स्थानीय रूप से डेटा रखकर बहाल होने पर भेज देता है।
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
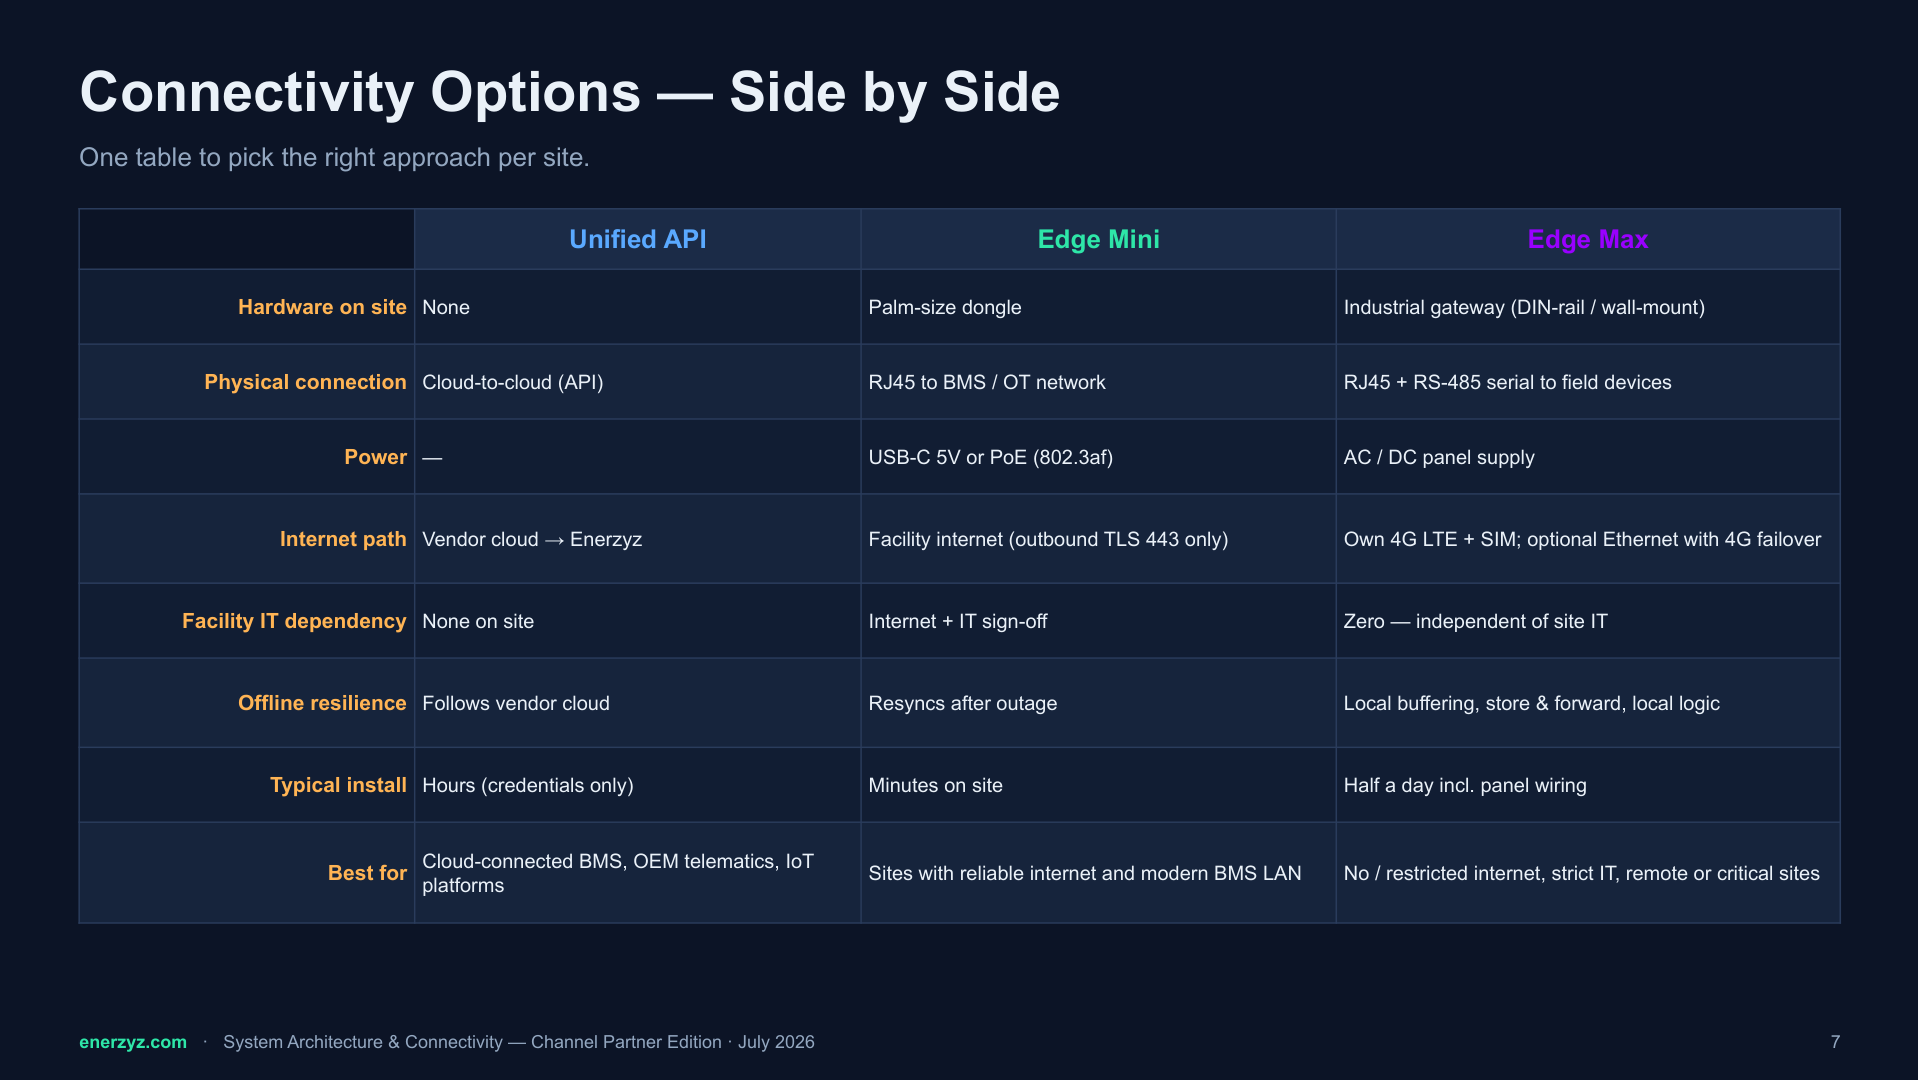
कनेक्टिविटी विकल्पों की तुलना
One table comparing the connection paths on the criteria a reviewer actually weighs: hardware on site, physical connection, power, internet path, facility IT dependency, offline resilience, typical install time and best fit. The table shows Unified API, Edge Mini and Edge Max. Unified API is typically live the same day, with no site visit; Edge Mini typically takes minutes on site; Edge Pro, which keeps your BMS network apart from the site LAN, typically under an hour; Edge Max typically half a day. Use this to scope the conversation your IT and engineering teams need to have.
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
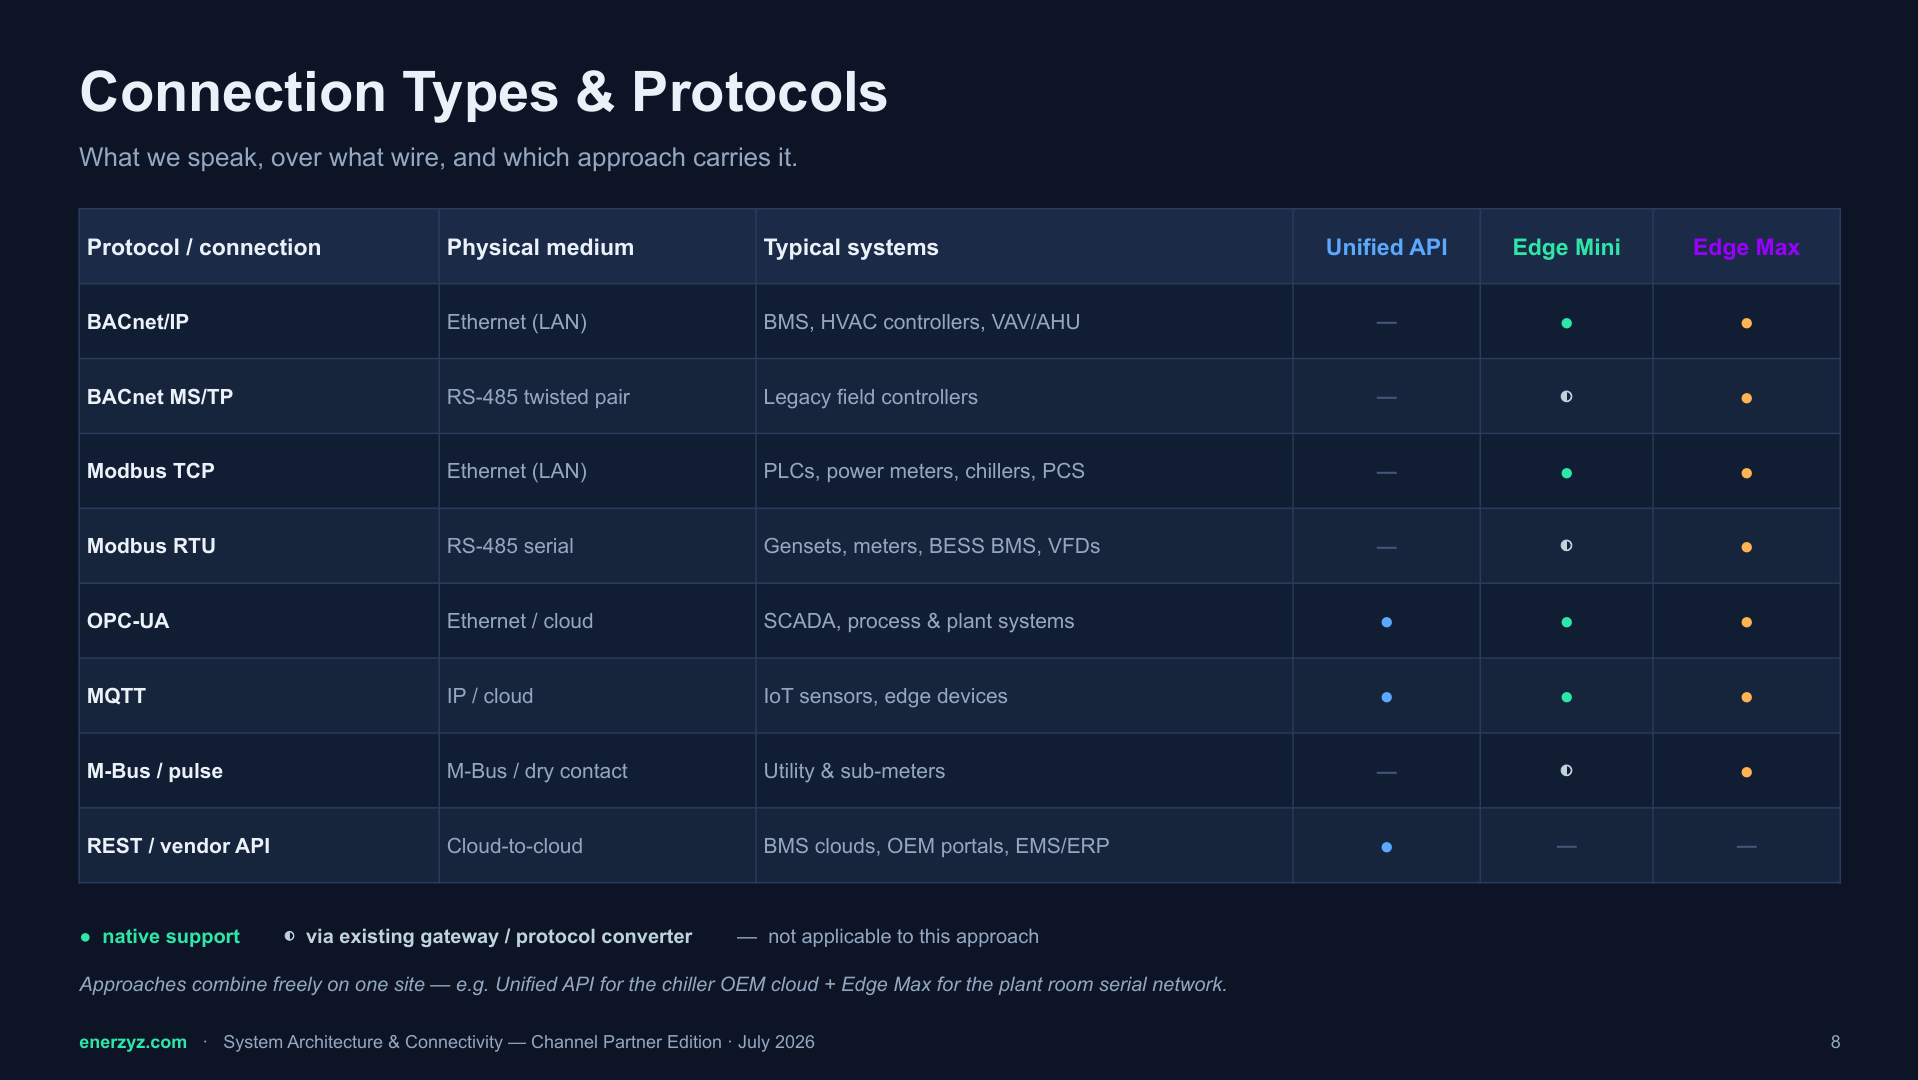
कनेक्शन प्रकार और प्रोटोकॉल
आपके कंट्रोल्स इंजीनियर को जिन प्रोटोकॉल विवरणों की ज़रूरत होगी: Enerzyz कौन-से औद्योगिक प्रोटोकॉल समर्थित करता है, और किस ट्रांसपोर्ट पर। यही वह पृष्ठ है जो बिना बैठक के इस प्रश्न का उत्तर देता है कि "क्या यह हमारे मौजूदा उपकरणों से संवाद कर पाएगा"। Enerzyz केवल इमारत का परिचालन टेलीमेट्री पढ़ता है — उपकरण की स्थिति, रनटाइम, प्रक्रिया चर और मीटर रीडिंग — और अतिथि, रोगी या संपत्ति-प्रबंधन प्रणाली का व्यक्तिगत डेटा एकत्र नहीं करता।
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
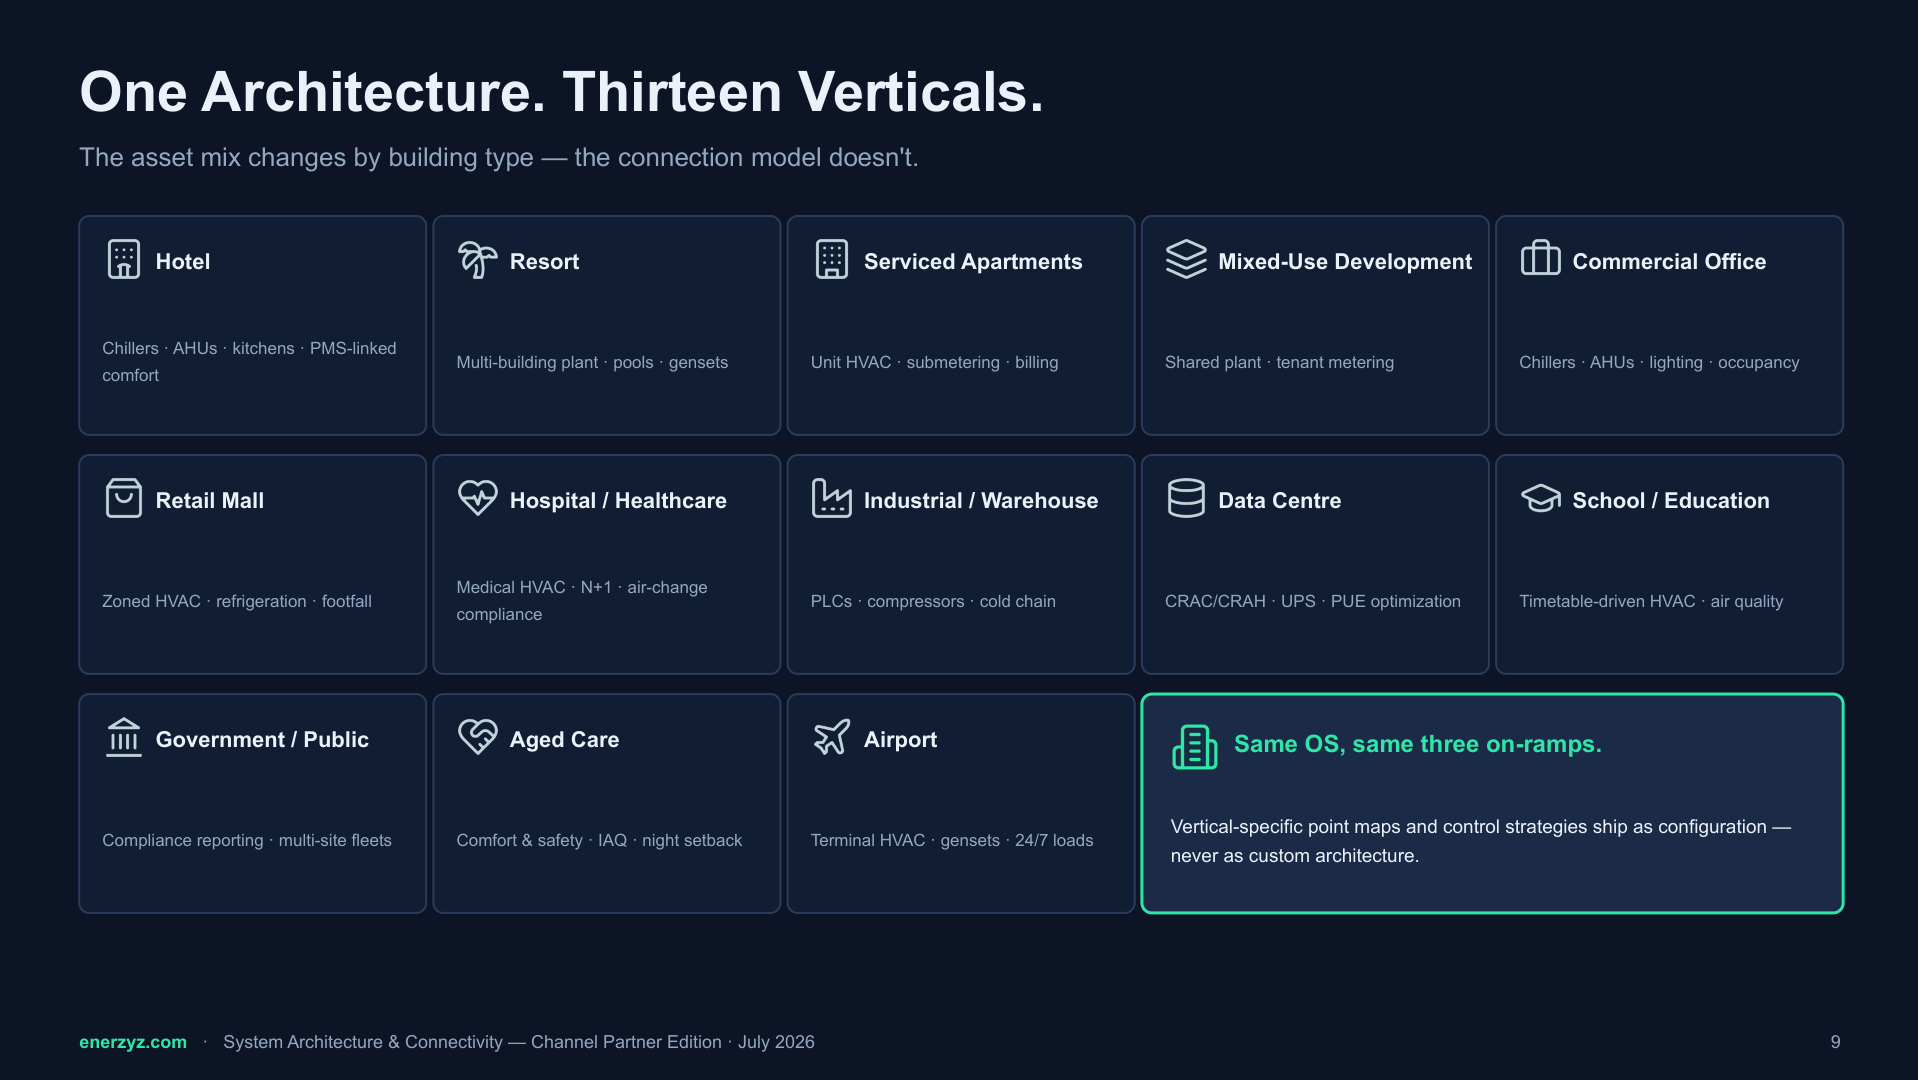
एक आर्किटेक्चर, तेरह क्षेत्र
यही आर्किटेक्चर Enerzyz द्वारा समर्थित हर सुविधा प्रकार पर लागू होता है, होटल और अस्पताल से लेकर डेटा सेंटर, कोल्ड स्टोरेज और हवाई अड्डों तक। क्षेत्रों के बीच जो बदलता है वह है बेसलाइन पद्धति और कौन-से लोड सबसे महत्वपूर्ण हैं, न कि प्लेटफ़ॉर्म के जुड़ने का तरीका। यदि आप मिश्रित पोर्टफ़ोलियो संचालित करते हैं, तो यह आरेख दिखाता है कि एक ही एकीकरण दृष्टिकोण उन सबको कवर करता है।
पूरा आरेख देखने के लिए इसे बग़ल में स्क्रॉल करें।
आपके नेटवर्क के लिए इसका क्या अर्थ है
केवल आउटबाउंड कनेक्टिविटी
Edge को केवल पोर्ट 443 पर आउटबाउंड कनेक्टिविटी चाहिए। आपके फ़ायरवॉल पर किसी इनबाउंड नियम की आवश्यकता नहीं।
No inbound path from corporate IT
No Enerzyz Edge opens an inbound listening port or needs an inbound firewall rule, and no Edge forwards traffic between networks. Building-control traffic stays on your controls network. On the Edge Pro, which holds addresses on both the controls network and the site LAN, forwarding, routing and address translation between the two are disabled, so only outbound platform traffic crosses the site LAN. The connection model and network path for your site are stated in your order.
Mutual TLS, प्रति-उपकरण प्रमाणपत्र
द्विपक्षीय प्रमाणीकरण के साथ TLS 1.2/1.3। प्रत्येक उपकरण के पास अपना X.509 प्रमाणपत्र होता है, जो पहली क्लाउड बाइंडिंग पर और उसके बाद प्रतिवर्ष बदला जाता है।
संचरण और भंडारण में एन्क्रिप्शन
टेलीमेट्री एंड-टू-एंड एन्क्रिप्टेड और हस्ताक्षरित होती है; संग्रहीत डेटा ग्राहक-पृथक भंडार में प्रति-टेनेंट कुंजी व्युत्पत्ति के साथ एन्क्रिप्ट किया जाता है।
आपका BMS ही आधिकारिक बना रहता है
जहाँ राइट-बैक सक्षम है, पर्यवेक्षी सेट-पॉइंट आपके BMS के माध्यम से लिखे जाते हैं, जो आधिकारिक नियंत्रण परत बना रहता है। संचालकों के पास हर समय ओवरराइड का अधिकार रहता है।
सिंगल साइन-ऑन और ऑडिट ट्रेल
कंसोल एक्सेस आपके अपने आइडेंटिटी प्रोवाइडर (SAML 2.0 या OIDC) के माध्यम से होता है, भूमिका-आधारित एक्सेस नियंत्रण के साथ; विशेषाधिकार वाली कार्रवाइयाँ उत्तरदायित्व सहित ऑडिट घटनाएँ दर्ज करती हैं।
प्रमाणित और स्वतंत्र रूप से परीक्षित
Certified to ISO/IEC 27001:2022 and engineered with reference to IEC 62443, with periodic third-party penetration testing.
डेटा निवास
AWS सिंगापुर, AWS US East (नॉर्दर्न वर्जीनिया) और Google Cloud सिंगापुर में सक्रिय-सक्रिय मल्टी-क्लाउड बैकएंड। जब तक कोई विशिष्ट निवास व्यवस्था सहमत न हो, डेटा सिंगापुर और संयुक्त राज्य अमेरिका दोनों में संसाधित किया जा सकता है; जहाँ समर्थित हो वहाँ निवास आवश्यकताओं के अनुरूप क्षेत्र कॉन्फ़िगर किए जा सकते हैं।
The full Security & Data Protection White Paper is available on request, without an NDA. The third-party penetration-test summary and the Statement of Applicability are provided under NDA.